

ClickFix saldırıları, 2026'da yükselen bir siber güvenlik tehdidi olarak sahte web sitelerini veya ele geçirilmiş gerçek siteleri kullanarak insanları kötü amaçlı yazılımı kendi elleriyle yüklemeye kandırıyor.
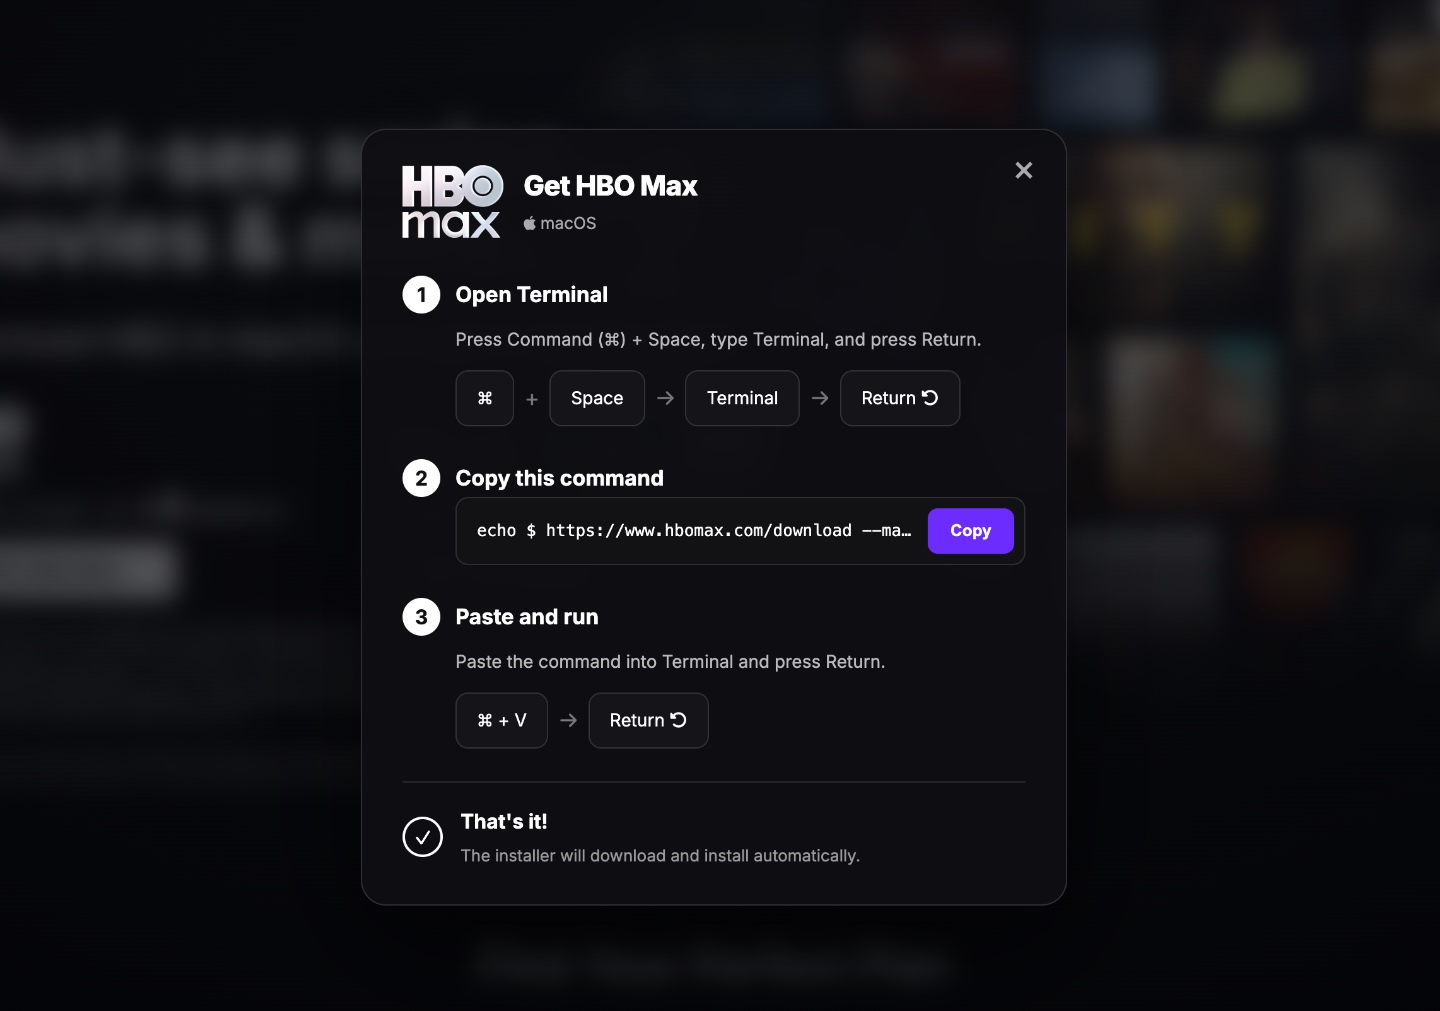
Saldırılarda genellikle sahte bir CAPTCHA veya bot önleme onay kutusu gösteriliyor. Kullanıcı buna tıkladıktan sonra sayfa, Windows Command Prompt veya PowerShell'e ya da macOS'teki Terminal uygulamasına metin kopyalayıp yapıştırma talimatı veriyor. Kullanıcı return tuşuna bastığında parolaları, açık hesaplara erişimi ve kripto cüzdanlarını çalabilen bilgi hırsızı kötü amaçlı yazılım anında yüklenebiliyor.
Kullanıcı işletim sistemiyle Terminal komutları üzerinden doğrudan etkileşime girdiği için saldırılar antivirüs ve diğer güvenlik araçlarından kaçabiliyor.
Güvenlik araştırmacıları, son kampanyada HBO Max'e benzeyen sayfalara yönlendiren sahte Reddit reklamlarının kullanıldığını söylüyor. Araştırmacılara göre bilgisayar korsanları Reddit'teki resmi HBO Max hesabını ele geçirerek haber paylaşım sitesinde yüzlerce gerçek görünümlü reklam yayınladı. Bu bilgi Hudson Rock ve Reddit'in siber güvenlik alt dizisindeki bir başlığa dayanıyor.
Reklamlara kaç kişinin tıkladığı veya kaç kişinin ele geçirildiği belirsizliğini koruyor. Warner Brothers Discovery ve Reddit yorum taleplerine yanıt vermedi.
Siber güvenlik araştırmacısı Kevin Beaumont, şirketlerin Windows etki alanlarında Command Prompt ve PowerShell erişimini engelleyebileceğini söyledi. Ars Technica ayrıca Mac kullanıcılarını kötü amaçlı komutları çalıştırmaya kandıran saldırılara karşı tasarlanan BlockBlock aracına dikkat çekti.
Yorumlar
0Henüz yorum yok. İlk yorumu siz yazın.