

ClickFix-attacker är ett växande cybersäkerhetshot under 2026. De använder falska webbplatser eller hackade legitima webbplatser för att lura människor att själva installera skadlig kod.
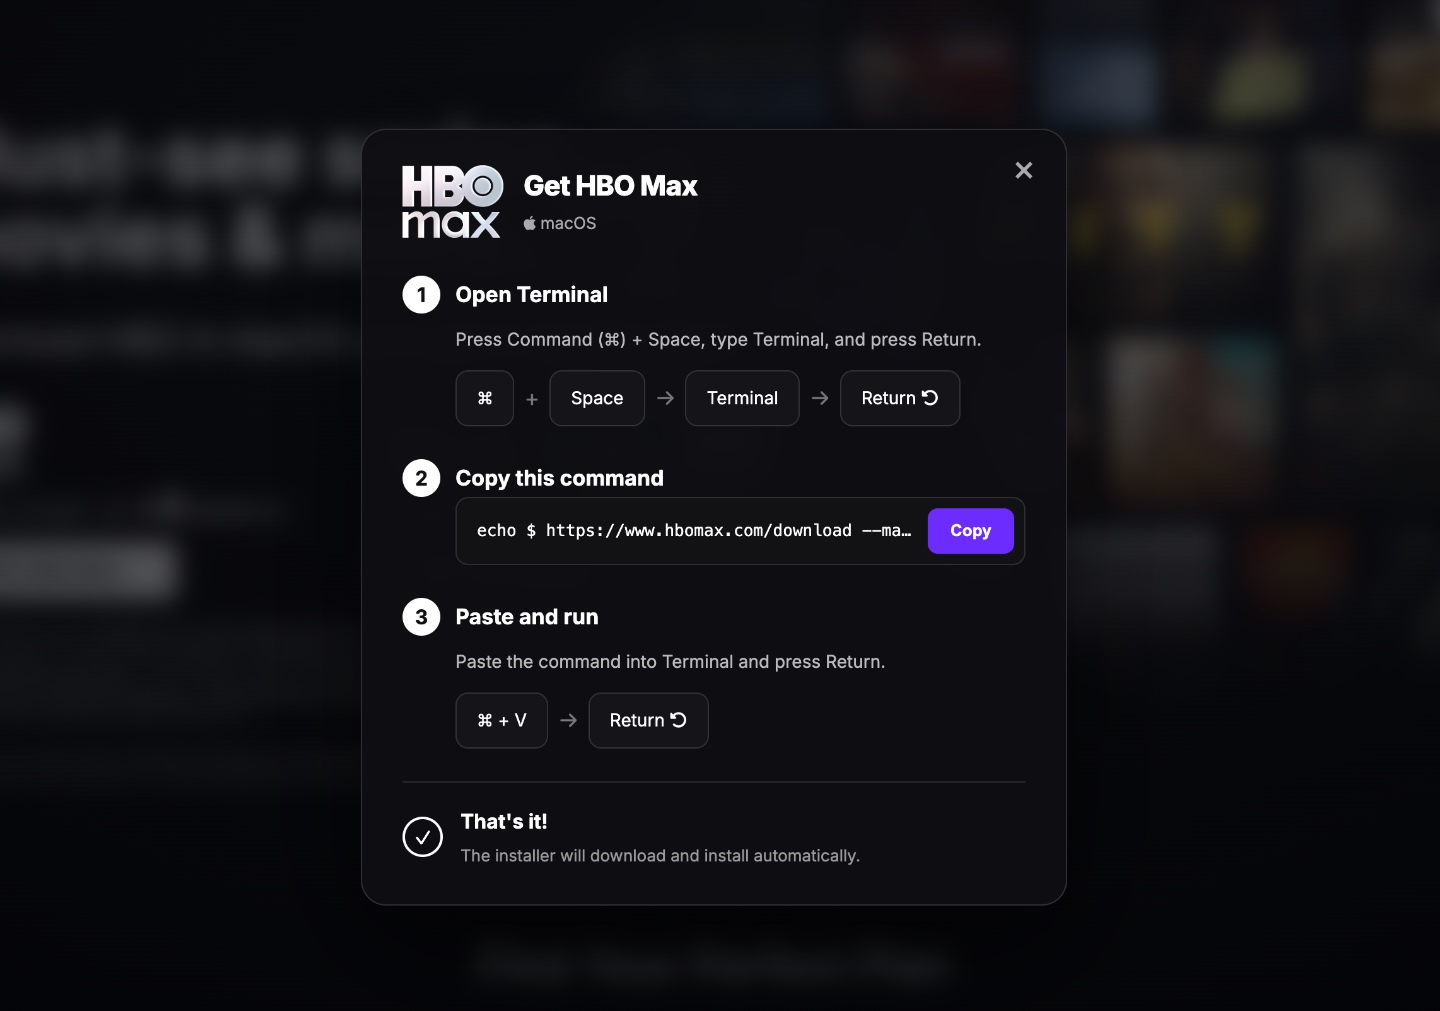
Attackerna visar ofta en falsk CAPTCHA eller en kryssruta för att stoppa bottar. När användaren klickar visas instruktioner om att kopiera och klistra in text i Windows Command Prompt eller PowerShell, eller i Terminal-appen på macOS. När användaren trycker på returtangenten kan skadlig kod som stjäl information installeras direkt. Den kan stjäla lösenord, åtkomst till inloggade konton och kryptoplånböcker.
Eftersom användaren interagerar direkt med operativsystemet genom terminalkommandon kan attackerna kringgå antivirusprogram och andra säkerhetsverktyg.
Säkerhetsforskare säger att den senaste kampanjen använde falska Reddit-annonser som ledde till sidor som liknade HBO Max. Hackare tog över det officiella HBO Max-kontot på Reddit och använde det för att publicera hundratals verklighetstrogna annonser, enligt Hudson Rock och en tråd i Reddits cybersäkerhetsforum.
Det är oklart hur många som klickade på annonserna eller hur många som drabbades. Warner Brothers Discovery och Reddit svarade inte på förfrågningar om kommentarer.
Säkerhetsforskaren Kevin Beaumont sade att företag kan blockera Command Prompt och PowerShell i hela Windows-domäner. Ars Technica uppmärksammade också BlockBlock, ett Mac-verktyg som ska skydda mot attacker som försöker lura användare att köra skadliga kommandon.
Kommentarer
0Inga kommentarer ännu. Skriv den första.