

Los ataques ClickFix son una amenaza creciente para la ciberseguridad en 2026. Utilizan sitios web falsos o sitios legítimos comprometidos para engañar a las personas e instalar malware por sí mismas.
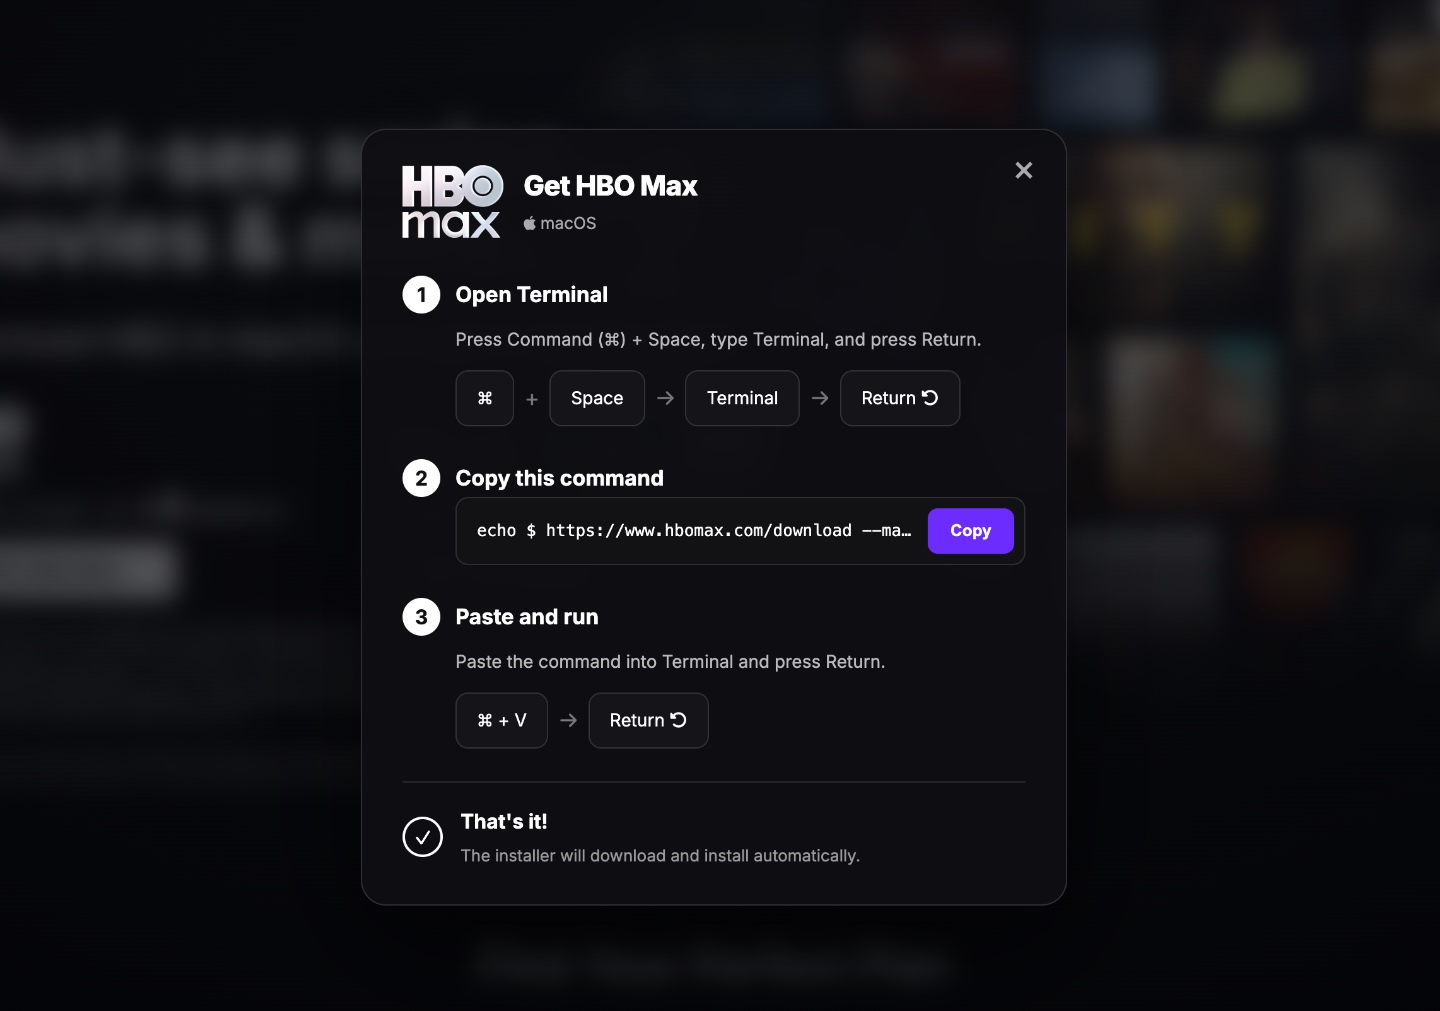
Los ataques suelen mostrar una CAPTCHA falsa o una casilla contra bots. Después de que el usuario hace clic, la página muestra instrucciones para copiar y pegar texto en Windows Command Prompt o PowerShell, o en la aplicación Terminal de macOS. Al pulsar la tecla de retorno, puede instalarse de inmediato un malware que roba información, incluidas contraseñas, el acceso a cuentas con sesión iniciada y monederos de criptomonedas.
Como el usuario interactúa directamente con el sistema operativo mediante comandos de terminal, los ataques pueden evadir los antivirus y otras herramientas de seguridad.
Los investigadores de seguridad afirman que la campaña más reciente utilizó anuncios falsos en Reddit que enlazaban a páginas parecidas a HBO Max. Los hackers comprometieron la cuenta oficial de HBO Max en Reddit y la usaron para publicar cientos de anuncios realistas, según Hudson Rock y un hilo del subreddit de ciberseguridad de Reddit.
No está claro cuántas personas hicieron clic en los anuncios ni cuántas fueron finalmente comprometidas. Warner Brothers Discovery y Reddit no respondieron a las solicitudes de comentarios.
El investigador de seguridad Kevin Beaumont afirmó que las empresas pueden bloquear Command Prompt y PowerShell en todos sus dominios de Windows. Ars Technica también señaló BlockBlock, una herramienta para Mac diseñada para defender a los usuarios de ataques que intentan engañarlos para ejecutar comandos maliciosos.
Comentarios
0Aún no hay comentarios. Escribe el primero.