

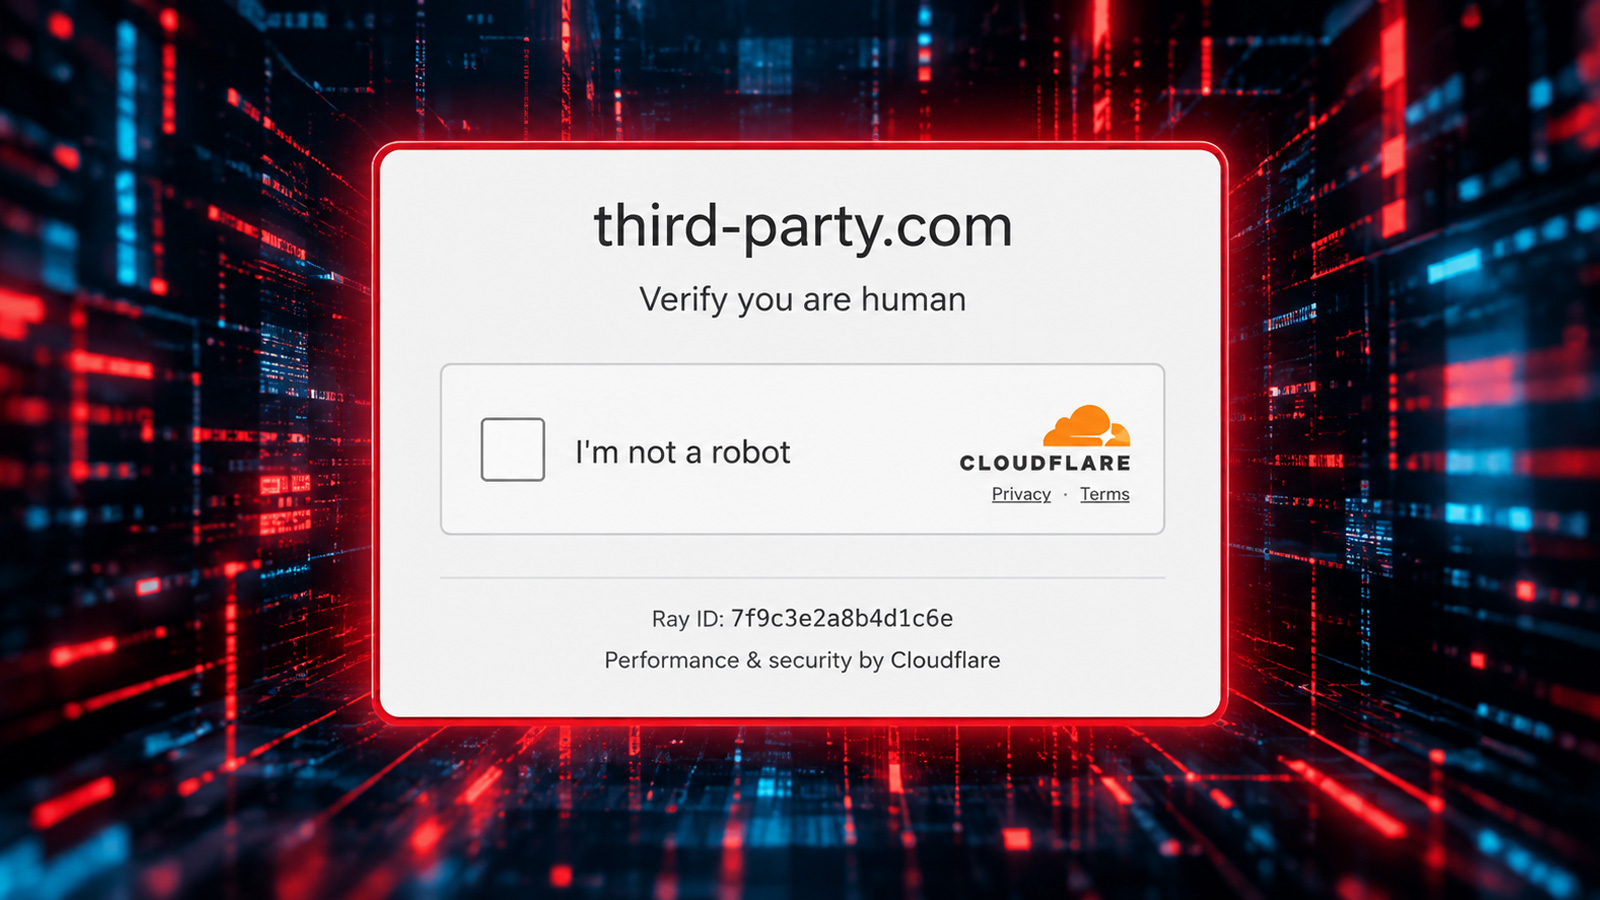
BleepingComputer’ın haberine göre, geliştirici belgelerinde ve kod örneklerinde sıkça yer tutucu olarak kullanılan third-party.com alan adı, Windows kullanıcılarını ClickFix saldırısıyla hedefleyen sahte bir Cloudflare doğrulama sayfası sunuyor.
Sayfa ziyaretçilerden insan olduklarını doğrulamalarını istiyor ve ardından kötü amaçlı bir PowerShell komutunu Windows Panosu’na kopyalıyor. Kullanıcılara Windows tuşu + R’ye basmaları, komutu Ctrl+V ile yapıştırmaları ve Enter’a basmaları söyleniyor. Komut bir URL’yi yeniden oluşturuyor, bir PowerShell betiği indiriyor ve çalıştırıyor.
BleepingComputer’ın testi sırasında yük URL’si artık çözümlenmiyordu. 2 Mayıs 2026 tarihli Hybrid Analysis raporu, sitenin 134MB’lık bir arşiv indirmeye ve draw.io.exe’yi çalıştırmayı denemeye ayarlanmış bir PowerShell betiği dağıttığını gösterdi. Arşiv kullanılamadığı için yükün amacı belirlenemedi.
Manifold Security, kampanyayı herkese açık yapay zekâ becerileri ve MCP sunucu belgelerini incelerken buldu. Bir kod araması, third-party.com alan adını 1.500’den fazla dosyada ve 1.700’den fazla depoda, Chromium, Sanity ve Vercel ile ilişkili başvurular da dahil olmak üzere gösterdi. Alan adı 1996’da kaydedildi ve BleepingComputer kontrolün ne zaman değiştiğini belirleyemedi. Manifold, ClickFix tuzağının en az Haziran 2026’dan beri sunulduğunu söyledi. Bu başvuruların yürütülmüş saldırılara yol açtığına dair bir rapor yok.
Yorumlar
0Henüz yorum yok. İlk yorumu siz yazın.