

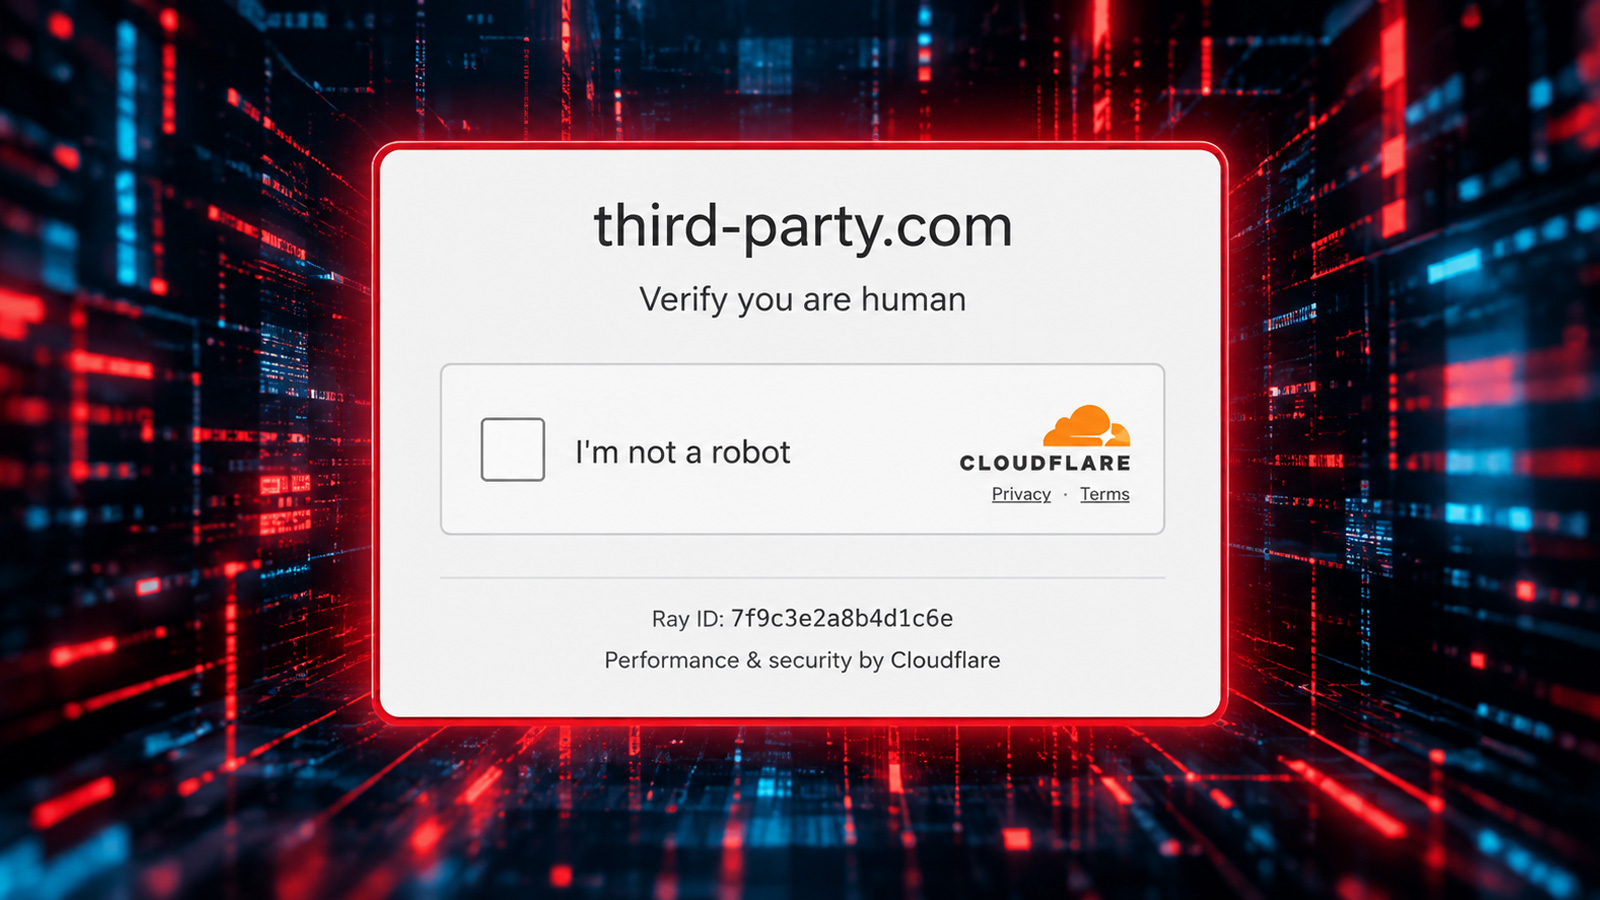
BleepingComputer informa de que third-party.com, un dominio utilizado a menudo como marcador en documentación para desarrolladores y ejemplos de código, muestra una página falsa de verificación de Cloudflare que dirige un ataque ClickFix contra usuarios de Windows.
La página pide al visitante que confirme que es una persona y después copia un comando malicioso de PowerShell en el Portapapeles de Windows. Indica al usuario que pulse la tecla Windows + R, pegue el comando con Ctrl+V y pulse Enter. El comando reconstruye una URL, descarga un script de PowerShell y lo ejecuta.
Cuando BleepingComputer realizó sus pruebas, la URL de la carga útil ya no respondía. Un informe de Hybrid Analysis fechado el 2 de mayo de 2026 mostró que el sitio había distribuido un script de PowerShell configurado para descargar un archivo comprimido de 134 MB e intentar iniciar draw.io.exe. El archivo ya no estaba disponible, por lo que no se pudo determinar la finalidad de la carga útil.
Manifold Security descubrió la campaña al revisar habilidades públicas de IA y documentación de servidores MCP. Una búsqueda de código encontró third-party.com en más de 1.500 archivos repartidos en más de 1.700 repositorios, incluidas referencias relacionadas con Chromium, Sanity y Vercel. El dominio se registró en 1996 y BleepingComputer no ha determinado cuándo cambió el control. Manifold afirmó que el señuelo ClickFix se servía desde al menos junio de 2026. No hay informes de que estas referencias hayan provocado ataques ejecutados.
Comentarios
0Aún no hay comentarios. Escribe el primero.