

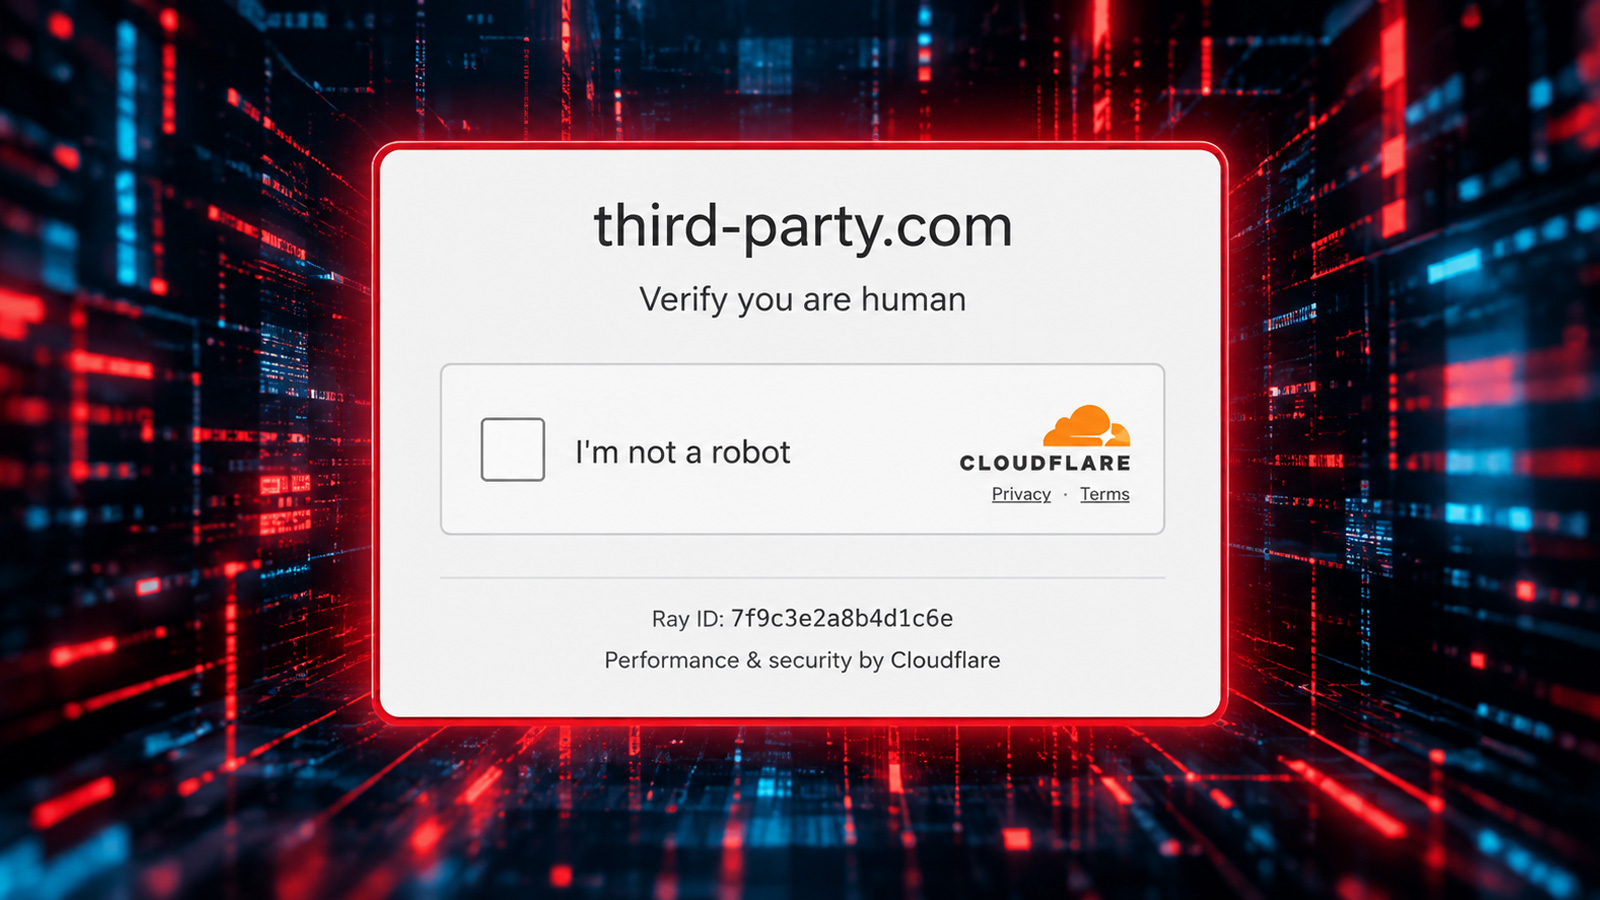
BleepingComputer rapporterar att third-party.com, en domän som ofta används som platshållare i utvecklardokumentation och kodexempel, visar en falsk Cloudflare-verifieringssida som riktar en ClickFix-attack mot Windows-användare.
Sidan ber besökaren bekräfta att den är människa och kopierar sedan ett skadligt PowerShell-kommando till Windows Urklipp. Användaren uppmanas att trycka på Windows-tangenten + R, klistra in kommandot med Ctrl+V och trycka på Enter. Kommandot återskapar en URL, laddar ner ett PowerShell-skript och kör det.
När BleepingComputer testade sidan gick nyttolastens URL inte längre att nå. En rapport från Hybrid Analysis daterad 2 maj 2026 visade att webbplatsen hade distribuerat ett PowerShell-skript som var konfigurerat för att ladda ner ett 134 MB stort arkiv och försöka starta draw.io.exe. Arkivet var inte längre tillgängligt, så nyttolastens syfte kunde inte fastställas.
Manifold Security hittade kampanjen när företaget granskade offentliga AI-färdigheter och MCP-serverdokumentation. En kodsökning hittade third-party.com i mer än 1 500 filer i över 1 700 arkiv, bland annat referenser kopplade till Chromium, Sanity och Vercel. Domänen registrerades 1996, och BleepingComputer har inte fastställt när kontrollen ändrades. Manifold sade att ClickFix-lockbetet hade visats sedan åtminstone juni 2026. Det finns inga rapporter om att dessa referenser har lett till genomförda attacker.
Kommentarer
0Inga kommentarer ännu. Skriv den första.