

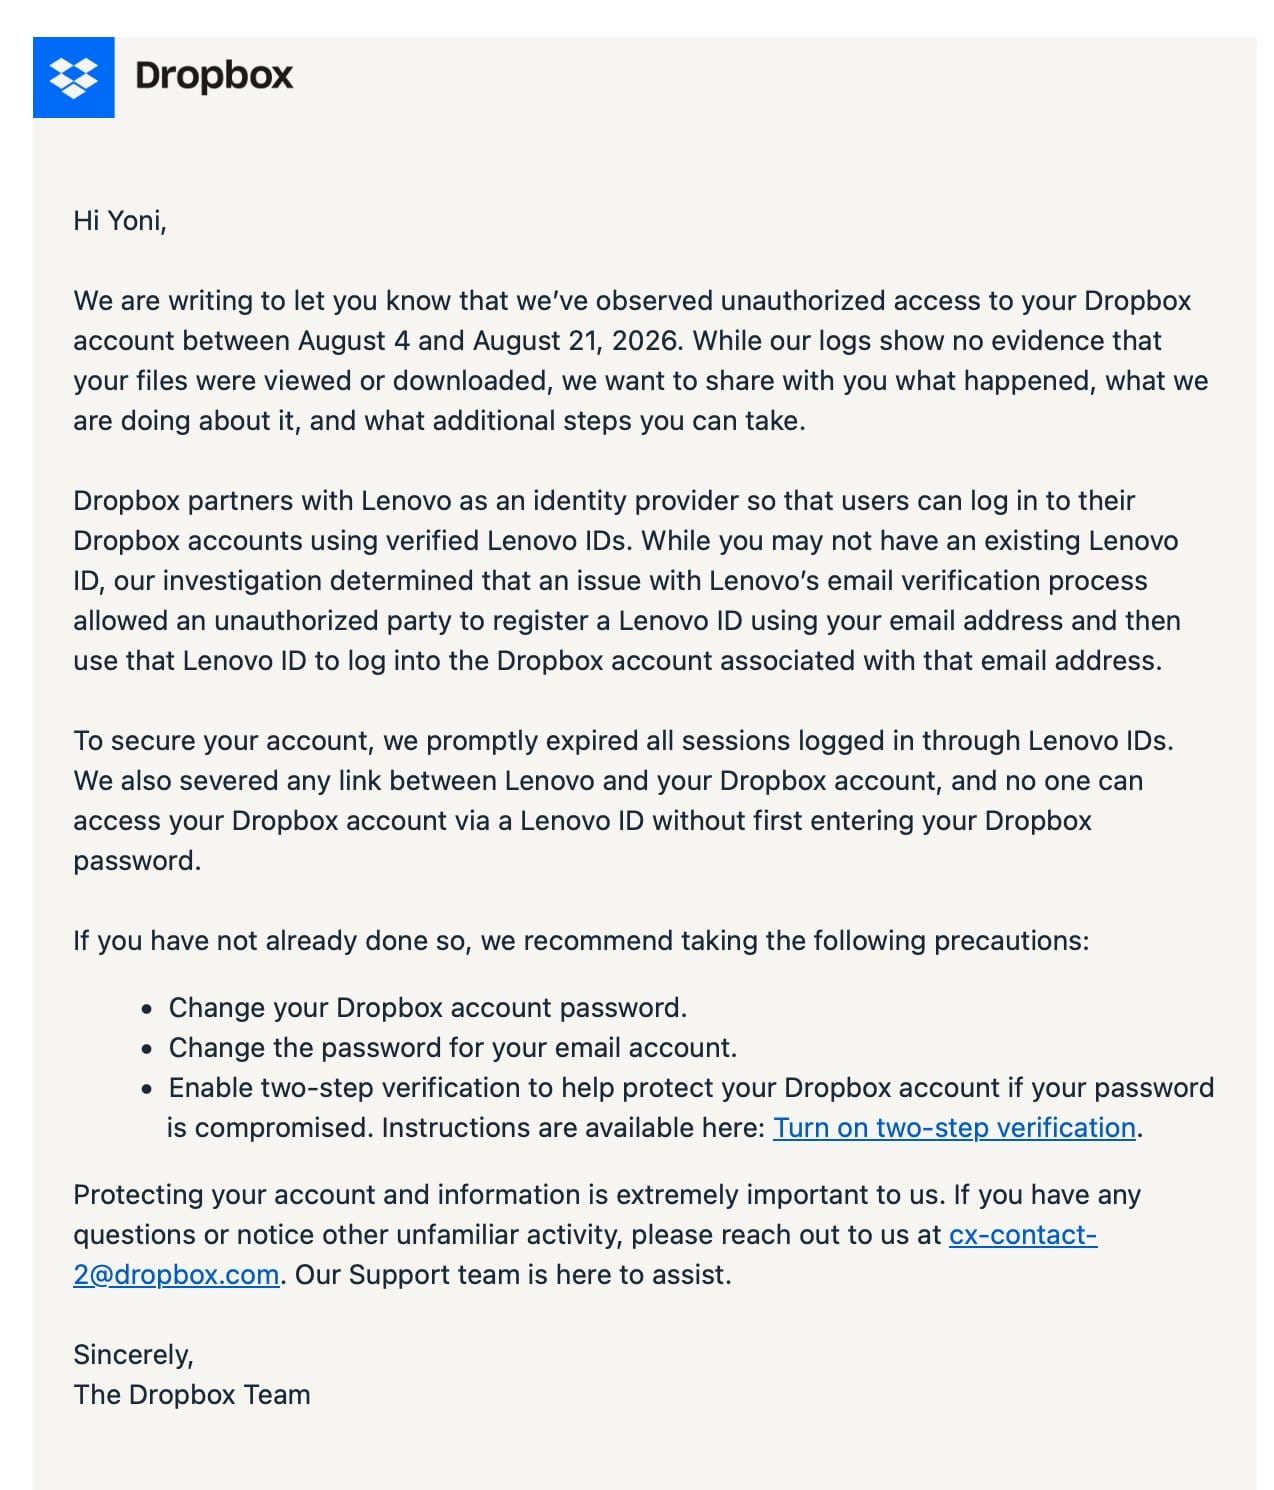
Dropbox, bazı kullanıcıların hesaplarına Lenovo’nun e-posta doğrulama sürecindeki bir sorun kullanılarak yetkisiz erişim sağlandığı konusunda uyardı.
Açık, saldırganın bir kullanıcının e-posta adresini kullanarak sahte bir Lenovo ID oluşturmasına izin verdi. Saldırgan daha sonra Dropbox giriş parolasını girmeden, aynı adresle ilişkilendirilmiş Dropbox hesabına erişti.
Dropbox, kimlik doğrulama altyapısında Lenovo Identity Provider Services hizmetini kullanıyor. Bu yapı, kullanıcıların doğrulanmış Lenovo ID’leriyle oturum açmasına izin veriyor. Dropbox’ın kimlik eşleştirme süreci, mevcut Dropbox giriş yöntemiyle ek doğrulama istemeden saldırganın e-posta adresini kontrol ettiğine dair Lenovo beyanına güvendi.
Dropbox, yetkisiz erişimin 4-21 Ağustos arasında gerçekleştiğini belirledi. Şirket soruşturmanın sürdüğünü ve kaç kullanıcının etkilendiğinin bilinmediğini söyledi. Lenovo müşterilerinin ise sorundan etkilenmediği belirlendi.
Lenovo, sorunun Lenovo ID ile Dropbox arasındaki eski bir entegrasyonla ilgili olduğunu ve bunun bazı Dropbox hesaplarının uygunsuz biçimde doğrulanması için kullanılabileceğini söyledi.
Dropbox, Lenovo ID ile doğrulanan tüm oturumları sonlandırdı ve Lenovo ID kimlik doğrulaması kullanılırken Dropbox hesap parolasının girilmesini zorunlu kıldı.
Yorumlar
0Henüz yorum yok. İlk yorumu siz yazın.