

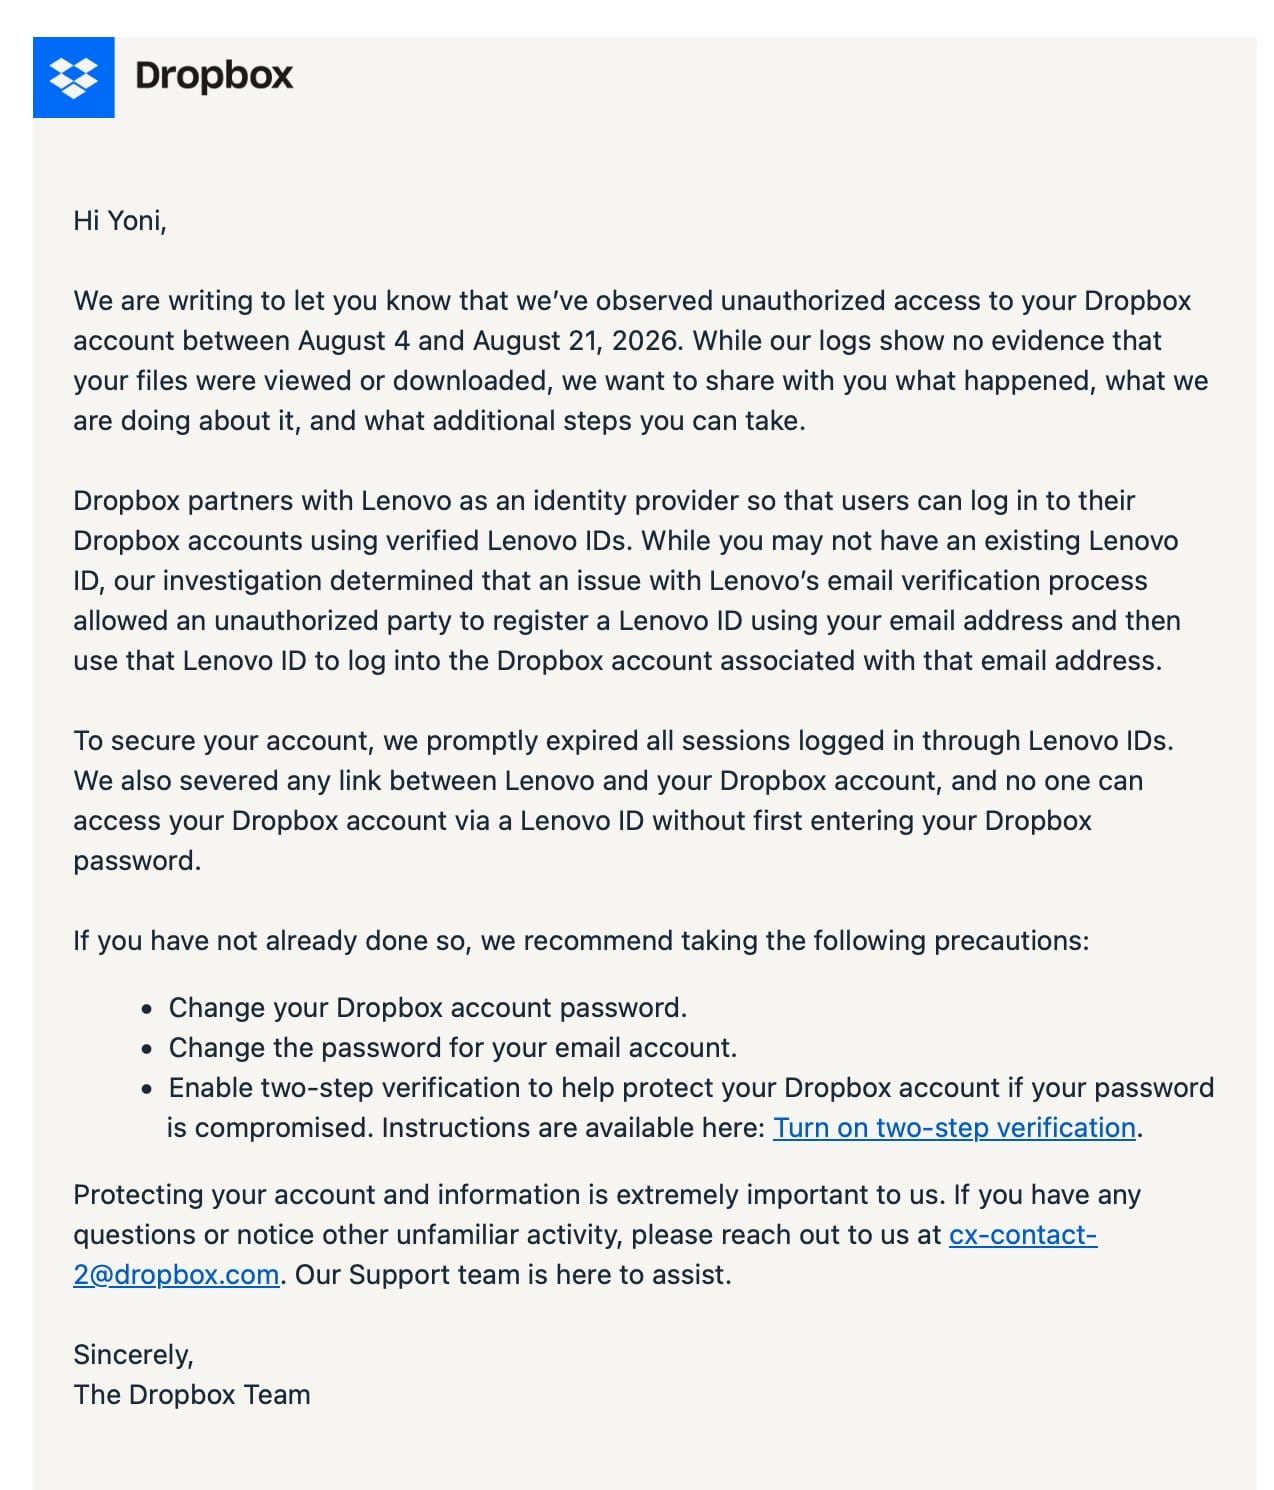
Dropbox varnade vissa användare för att en obehörig aktör hade fått åtkomst till deras konton genom att utnyttja ett problem i Lenovos e-postverifiering.
Bristen gjorde det möjligt att registrera ett falskt Lenovo ID med användarens e-postadress. Angriparen använde sedan detta Lenovo ID för att komma åt Dropbox-kontot som var kopplat till samma adress, utan att behöva ange Dropbox-lösenordet.
Dropbox använder Lenovo Identity Provider Services i sin autentiseringsinfrastruktur. Det gör att användare kan logga in på Dropbox med verifierade Lenovo ID. Dropbox process för att koppla identiteter litade på Lenovos påstående att angriparen kontrollerade e-postadressen, utan att kräva bekräftelse genom den befintliga Dropbox-inloggningen.
Dropbox fastställde att den obehöriga åtkomsten ägde rum mellan 4 och 21 augusti. Företaget säger att utredningen fortsätter och att det är oklart hur många användare som drabbades. Lenovo-kunder påverkades inte.
Lenovo uppgav att problemet gällde en äldre integration mellan Lenovo ID och Dropbox som kunde användas för att felaktigt autentisera vissa Dropbox-konton.
Dropbox avslutade alla sessioner som autentiserats genom Lenovo ID och införde ett krav på att användare anger lösenordet till sitt Dropbox-konto vid autentisering med Lenovo ID.
Kommentarer
0Inga kommentarer ännu. Skriv den första.