

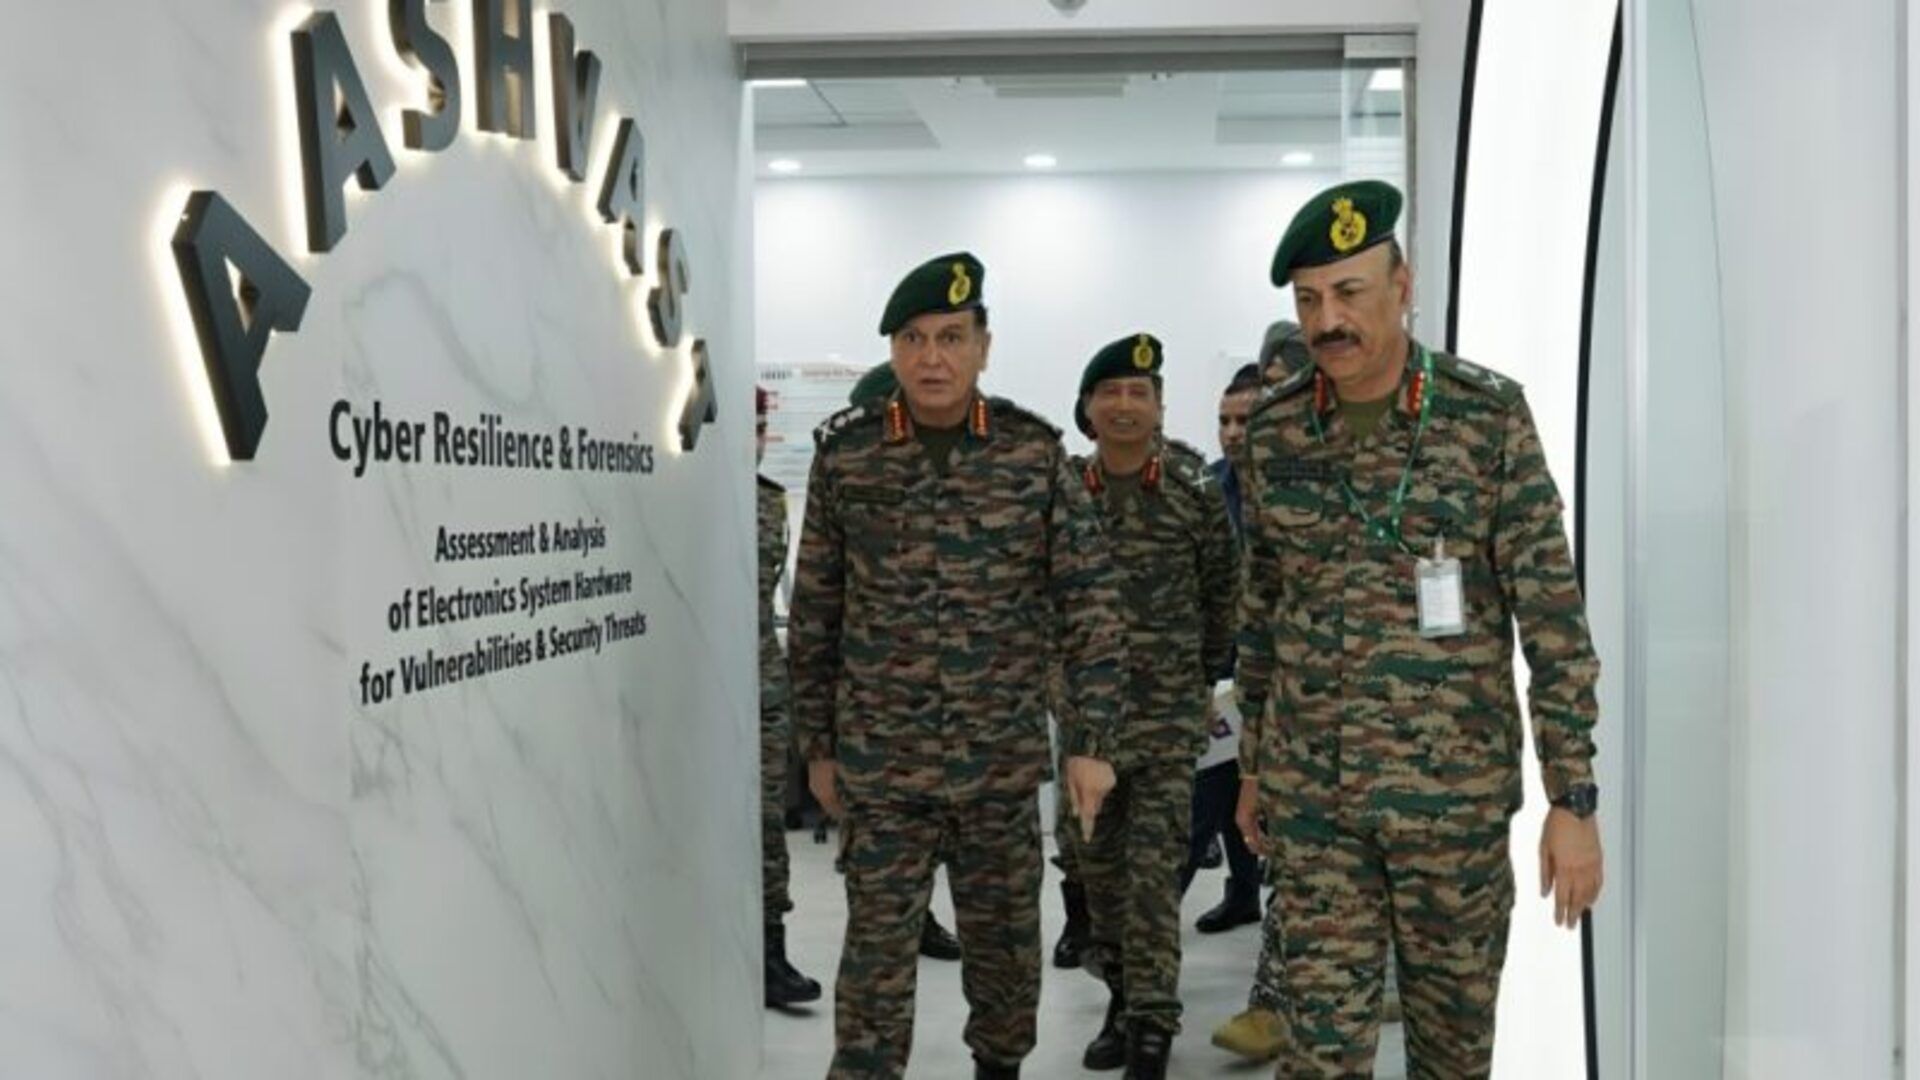
Indian Army, askeri drone’ları gizli yazılım kusurları, yetkisiz parçalar ve güvenlik riskleri açısından incelemek için New Delhi’de çevrimdışı çalışan AASHVAST laboratuvarını açtı.
Assessment and Analysis of Electronic Systems Hardware for Vulnerabilities and Security Threats tesisi, drone bileşenlerinin belgelerdeki bilgilerle eşleşip eşleşmediğini kontrol ediyor. İnceleme ekibi, tedarik kayıtlarında listelenen onaylı üreticiler yerine Çinli tedarikçilerden gelmiş olabilecek devre ve çiplere özellikle bakıyor.
Teknisyenler, yerleşik kontrol birimleriyle kamera ünitelerinde gizli parolaları, gizli komut yollarını ve yetkisiz erişim sağlayabilecek gömülü şifreleme anahtarlarını arıyor. Ayrıca değiştirilmiş uçuş kontrol sınırlarını, uzaktan komutayı ele geçirmeye yarayabilecek araçları ve yalnızca özgün üreticinin yayımladığı güncellemelerin kurulup kurulmadığını kontrol ediyorlar. Navigasyonun, drone’u yanıltmayı amaçlayan karıştırma ve sahteleme sinyallerine karşı dayanıklılığı da test ediliyor.
Süreç internet bağlantısı olmadan yürütülüyor. İncelenen drone’dan dış sistemlere veri kopyalanamıyor ve inceleme sırasında drone’un yazılımı değiştirilmiyor. Bulunan güvenlik açıkları önem derecesine göre sıralanıp test teknisyeniyle onaylayan görevlinin okuyacağı tek bir raporda toplanıyor.
AASHVAST, Noida merkezli UAV şirketi QuickPay Tech tarafından geliştirilen bir yazılım paketi kullanıyor. General Dhiraj Seth, laboratuvarın açılışını Delhi Cantonment’ta yaptı. Yetkililer bunun siber savunmayı güçlendireceğini söylüyor. Analistler ise donanım kökenini kontrol etmenin drone’un uçuşa elverişliliğini değerlendirmenin yalnızca bir parçası olduğunu ve yabancı bileşenlere bağımlılık üzerindeki etkinin belirsiz kaldığını belirtiyor.
Yorumlar
0Henüz yorum yok. İlk yorumu siz yazın.