

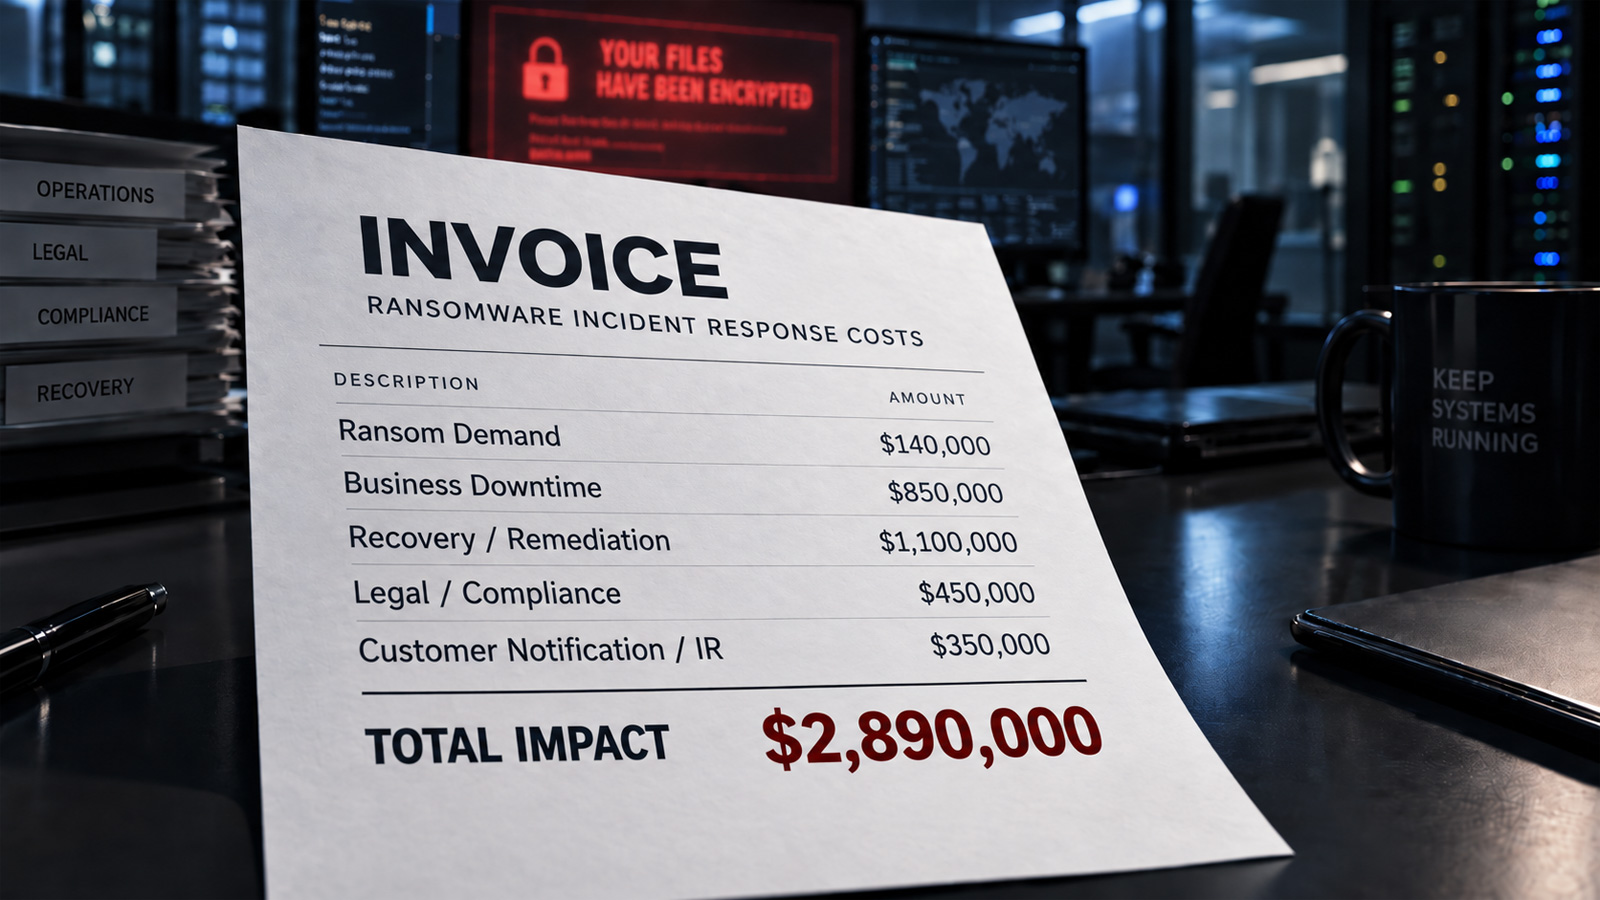
Fidye ödemesi, fidye yazılımı saldırısının toplam maliyetinin genellikle yalnızca küçük bir bölümünü oluşturur. IBM'in Cost of a Data Breach Report 2025 raporu; kesinti, düzeltme çalışmaları, hukuki işlemler ve iş süreçlerindeki bozulma dahil ortalama toplam maliyeti 5,08 milyon ABD doları olarak veriyor. 2026 Verizon Data Breach Investigations Report raporuna göre medyan fidye ödemesi 139.875 ABD doları oldu.
Datto State of BCDR Report 2025, kuruluşların %60'ından fazlasının bir olaydan bir günden kısa sürede kurtulabileceğine inandığını, ancak bunu gerçekten yalnızca %35'inin başardığını ortaya koydu. Uzayan kesintiler; gelir kaybını, geciken işlemleri, aksayan müşteri hizmetlerini ve kurtarma maliyetlerini artırabilir.
Düzenleyici yükümlülükler de ek masraf yaratabilir. AB'nin GDPR düzenlemesi, uygun nitelikteki bir kişisel veri ihlalinin fark edilmesinden sonra 72 saat içinde bildirilmesini ister. SEC ise halka açık şirketlerin önemli siber güvenlik olaylarını dört iş günü içinde açıklamasını şart koşar. HIPAA ek gereklilikler getirir.
Datto, olgun bir iş sürekliliği ve felaket kurtarma (BCDR) stratejisinin kesintiyi kısaltabileceğini ve daha öngörülebilir bir kurtarma yolu sağlayabileceğini belirtiyor; ancak böyle bir strateji saldırıyı mutlaka önleyemez. Bir örnekte Datto MSP iş ortağı Techify, ele geçirilmiş bir yazıcı üzerinden gerçekleşen fidye yazılımı olayının ardından 19 TB veriyi kurtardı ve müşteriyi iki saatten kısa sürede tamamen çalışır duruma getirdi.
Datto BCDR, beş dakikaya kadar kısa aralıklarla sistem anlık görüntüleri alıyor. Bulut yedeklerinde write-once-read-many (WORM) depolama kullanılırken makine öğrenimi tabanlı anomali tespiti olağandışı yedekleme etkinliklerini izliyor.
Yorumlar
0Henüz yorum yok. İlk yorumu siz yazın.