

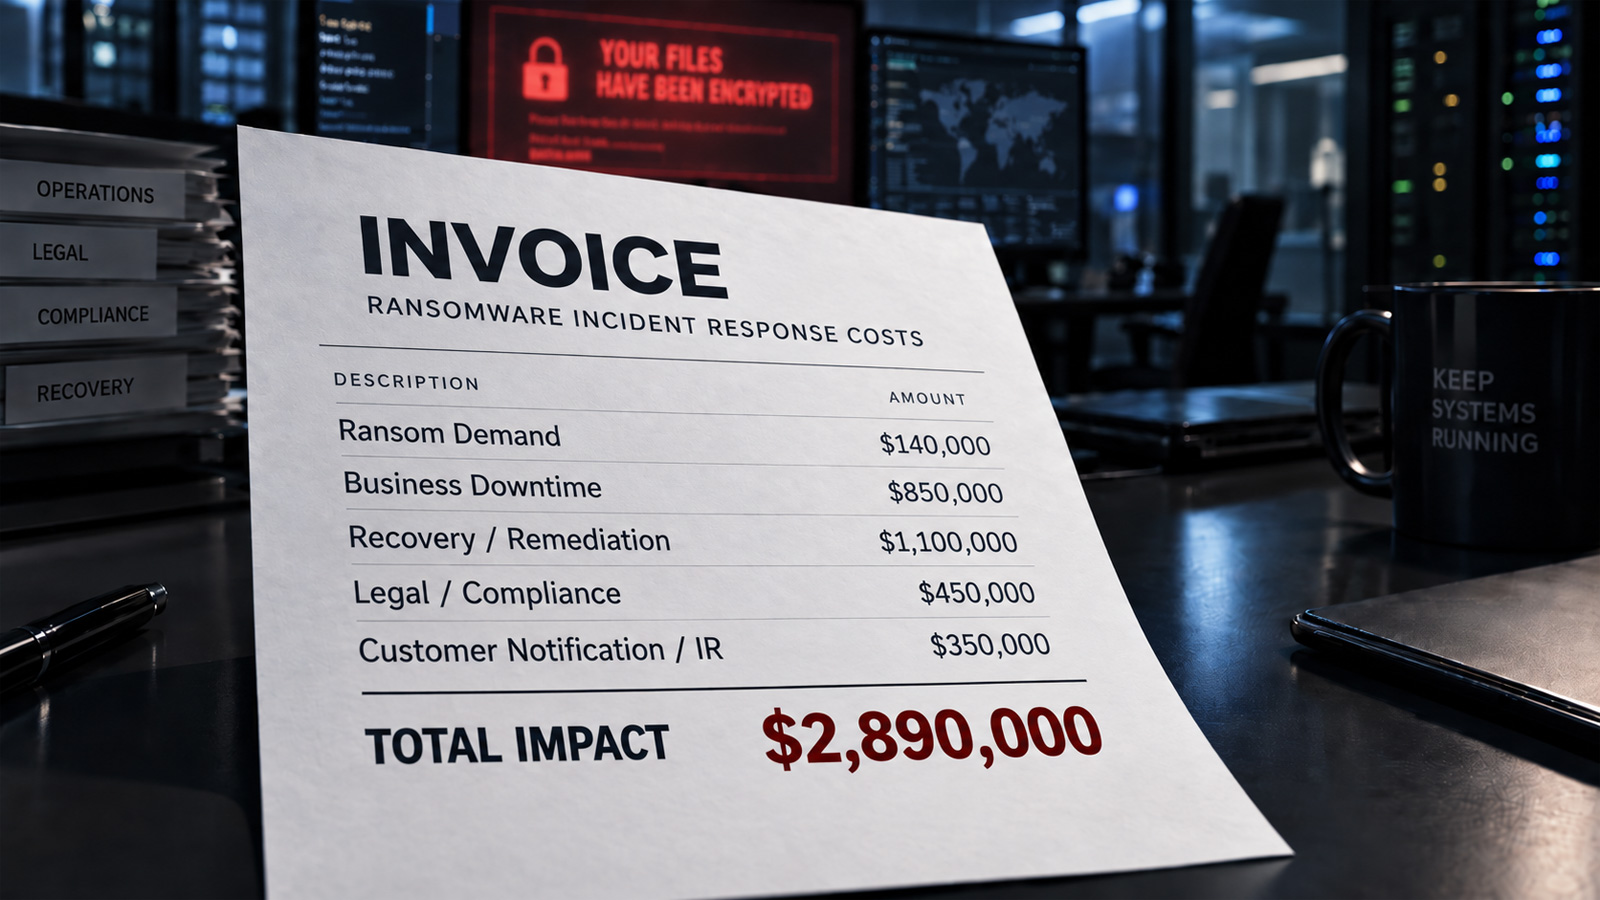
El pago del rescate suele ser solo una pequeña parte del coste total de un ataque de ransomware. El informe Cost of a Data Breach Report 2025 de IBM sitúa el coste total medio en 5,08 millones de dólares, incluidos el tiempo de inactividad, la recuperación, el trabajo jurídico y la interrupción del negocio. La mediana del pago del rescate fue de 139.875 dólares, según el 2026 Verizon Data Breach Investigations Report.
El Datto State of BCDR Report 2025 concluyó que más del 60 % de las organizaciones creían poder recuperarse en menos de un día, pero solo el 35 % lo consiguió. Las interrupciones más largas pueden aumentar la pérdida de ingresos, los retrasos en las transacciones, las alteraciones del servicio al cliente y los costes de recuperación.
Las obligaciones regulatorias pueden añadir más gastos. El GDPR de la Unión Europea exige notificar una brecha de datos personales que cumpla los requisitos en un plazo de 72 horas desde que se tiene conocimiento de ella. La SEC exige a las empresas cotizadas comunicar los incidentes materiales de ciberseguridad en un plazo de cuatro días laborables. HIPAA establece requisitos adicionales.
Datto afirma que una estrategia madura de continuidad de negocio y recuperación ante desastres (BCDR) puede reducir la interrupción y ofrecer una vía de recuperación más predecible, aunque no necesariamente puede impedir un ataque. En un caso, el socio MSP de Datto, Techify, restauró 19 TB de datos y devolvió a un cliente a la plena operatividad en menos de dos horas después de que el ransomware entrara a través de una impresora comprometida.
Datto BCDR captura instantáneas de los sistemas en intervalos de tan solo cinco minutos. Sus copias de seguridad en la nube utilizan almacenamiento write-once-read-many (WORM), mientras que la detección de anomalías basada en aprendizaje automático supervisa la actividad inusual de las copias.
Comentarios
0Aún no hay comentarios. Escribe el primero.