

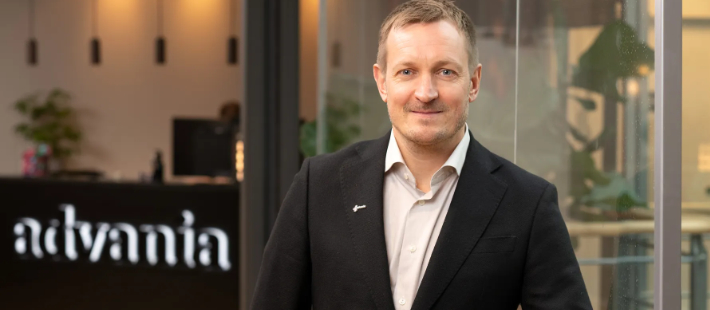
La ciberseguridad ha ganado atención en las direcciones de las empresas, pero muchas organizaciones siguen descuidando medidas básicas, según Klas Bergwall, responsable de seguridad de Advania Sverige. En declaraciones a Techtidningen, dijo que muchos ciberataques podrían haberse evitado con medidas sencillas y que suelen deberse a errores cotidianos y rutinas que no se siguen.
Advania creó Cyberhygiendagen Advania el 20 de octubre para animar a empresas y particulares a revisar sus hábitos de seguridad digital. Bergwall compara la ciberhigiene con rutinas diarias como lavarse las manos: pequeños gestos que marcan la diferencia cuando se repiten con constancia.
Atribuye las carencias básicas a la falta de recursos, la escasez de conocimientos y las prioridades contrapuestas. Es posible que las empresas pequeñas no tengan equipos propios de seguridad y dependan de consultores externos. Entre los fallos frecuentes figuran los sistemas sin actualizar y la autenticación multifactor que no está activada en todas partes. Un solo sistema sin esa autenticación puede dejar una vulnerabilidad que un atacante intente aprovechar.
La seguridad también depende de la cultura laboral, dijo Bergwall. Los empleados deben poder informar de errores y señalar riesgos, y las organizaciones tienen que abordarlos. Según explicó, la situación geopolítica y las nuevas normativas han dado más visibilidad a la ciberseguridad entre directivos y consejos de administración, pero una mayor concienciación no siempre se traduce en las decisiones necesarias para mejorarla. Algunas organizaciones reaccionan con más rapidez después de un incidente.
La IA puede ayudar a los atacantes a mejorar los correos de phishing y a mapear entornos de TI y vulnerabilidades, dijo Bergwall, lo que hace aún más importante el trabajo básico de seguridad. Recomienda probar las rutinas, realizar ejercicios y medir los avances con regularidad. Cada mes, Bergwall sigue indicadores como las actualizaciones de sistemas, las vulnerabilidades, la concienciación sobre seguridad y los riesgos de proveedores. Advirtió que el nivel de seguridad puede deteriorarse si se deja de hacer seguimiento después de una mejora.
Comentarios
0Aún no hay comentarios. Escribe el primero.