

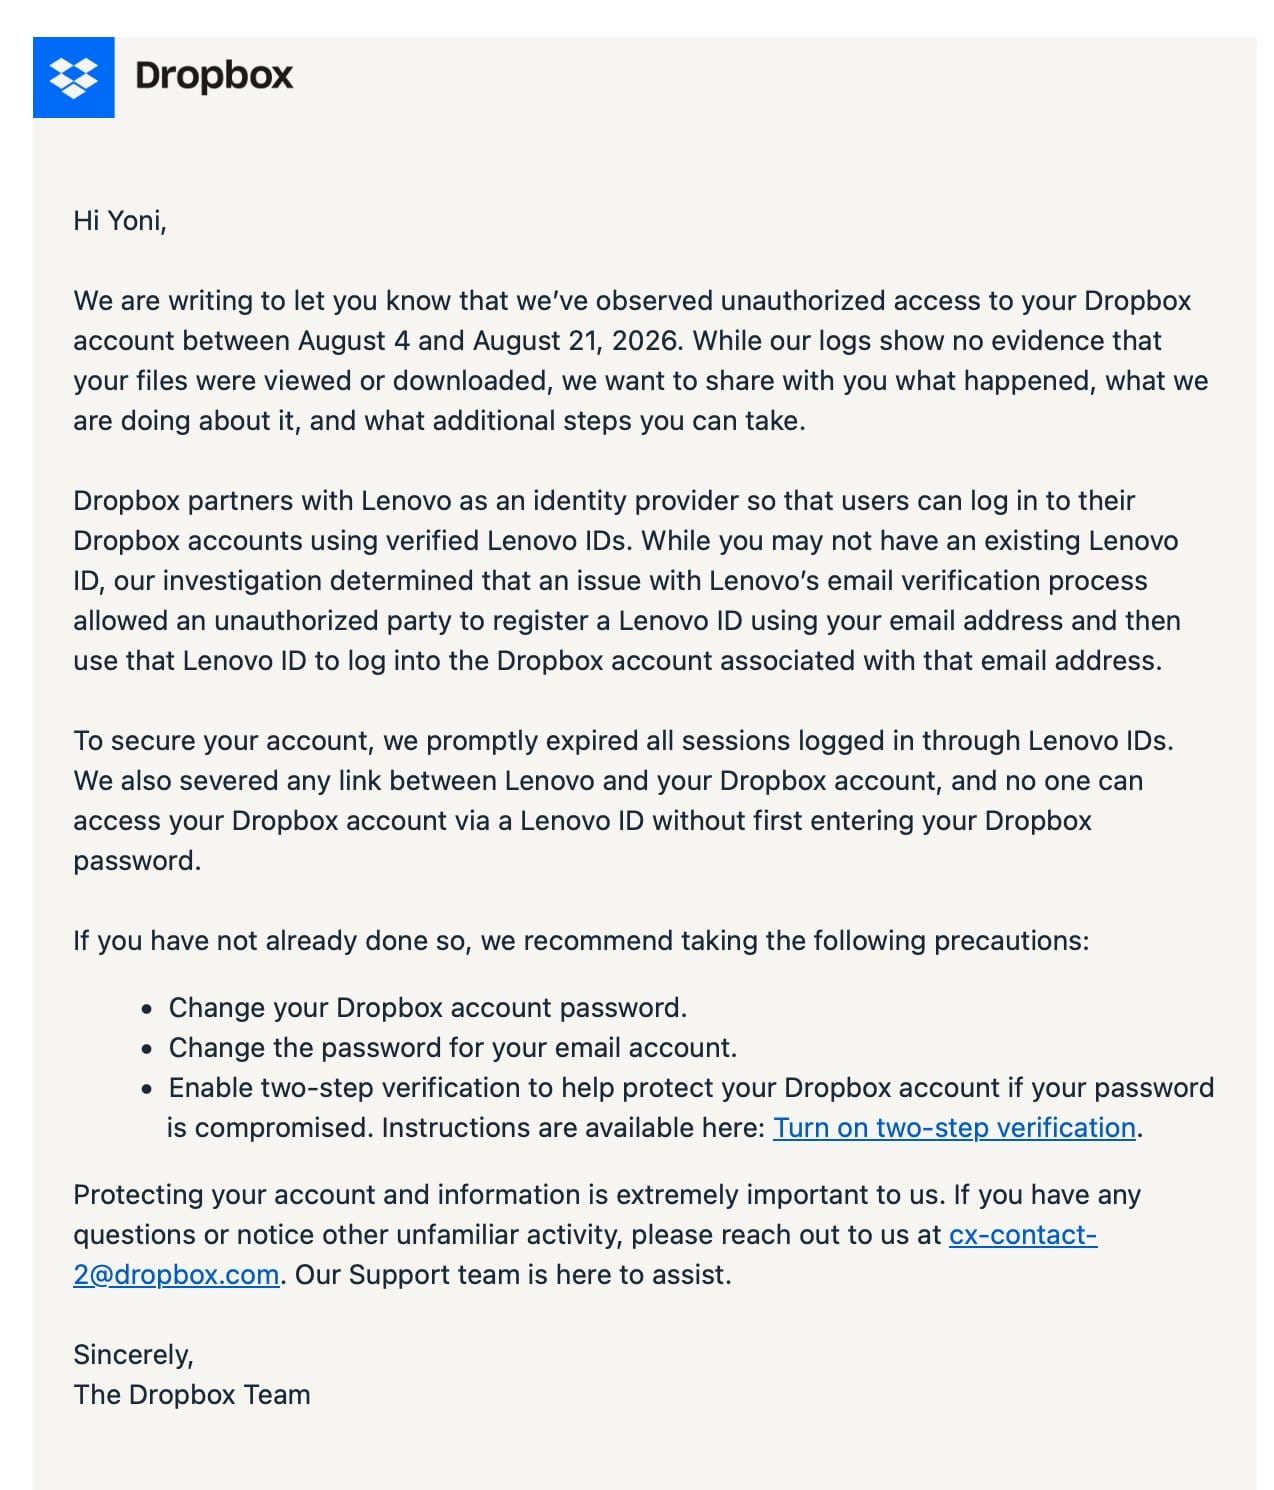
Dropbox advirtió a algunos usuarios de que un tercero no autorizado accedió a sus cuentas al explotar un problema en el proceso de verificación de correo electrónico de Lenovo.
El fallo permitió al atacante registrar un Lenovo ID fraudulento usando la dirección de correo electrónico del usuario. Después, utilizó ese Lenovo ID para acceder a la cuenta de Dropbox asociada con la misma dirección sin introducir la contraseña de acceso a Dropbox.
Dropbox utiliza Lenovo Identity Provider Services como parte de su infraestructura de autenticación. Esto permite a los usuarios iniciar sesión en Dropbox mediante Lenovo ID verificados. El proceso de vinculación de identidades de Dropbox confió en la afirmación de Lenovo de que el atacante controlaba la dirección de correo, sin exigir una confirmación mediante el método de acceso existente de Dropbox.
Dropbox determinó que el acceso no autorizado tuvo lugar entre el 4 y el 21 de agosto. La empresa dijo que la investigación continúa y que se desconoce cuántos usuarios se vieron afectados. También determinó que los clientes de Lenovo no fueron afectados.
Lenovo afirmó que el problema estaba relacionado con una integración antigua entre Lenovo ID y Dropbox que podía utilizarse para autenticar incorrectamente determinadas cuentas de Dropbox.
Dropbox cerró todas las sesiones autenticadas mediante Lenovo ID y añadió el requisito de introducir la contraseña de la cuenta de Dropbox al usar la autenticación de Lenovo ID.
Comentarios
0Aún no hay comentarios. Escribe el primero.