

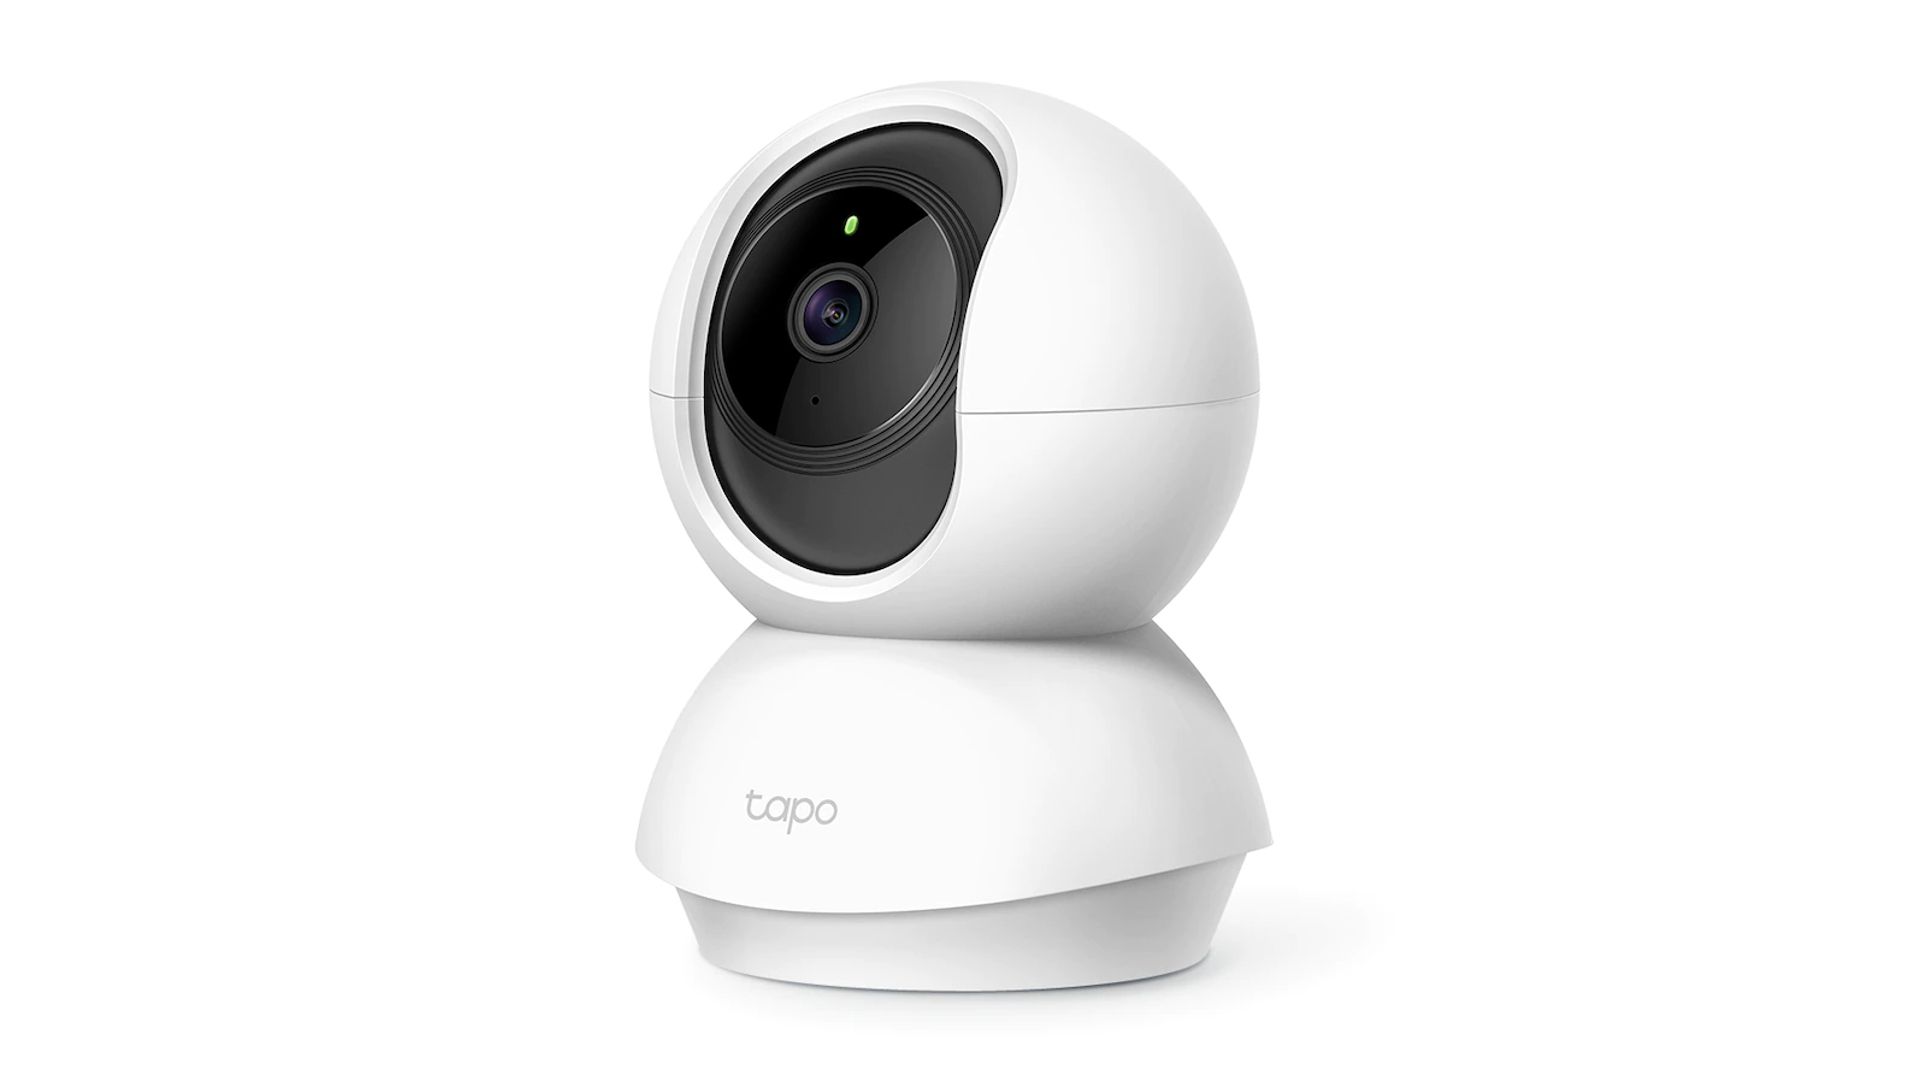
Investigadores de seguridad han divulgado dos vulnerabilidades en la cámara de seguridad inteligente TP-Link Tapo C200. La primera, un fallo de bypass de autenticación identificado como CVE-2026-15315, recibió una puntuación de gravedad de 8,7/10. Opswat afirmó que atacantes no autenticados podían obtener sesiones de administrador válidas sin contraseña, lo que les permitiría gestionar la cámara y ver su transmisión.
La segunda vulnerabilidad, CVE-2026-15316, recibió una puntuación de gravedad de 7,1/10. Los atacantes podían enviar valores de texto cifrado sobredimensionados que podrían provocar fallos en el manejo de excepciones y hacer que el dispositivo se bloqueara o se reiniciara. Según la NVD, una explotación exitosa podría interrumpir temporalmente la gestión y la supervisión mediante HTTPS hasta que el servicio se recuperara.
TP-Link publicó el firmware V5_1.4.6 el 18 de agosto de 2026 para corregir ambas vulnerabilidades. Opswat comunicó sus hallazgos a mediados de abril y TP-Link empezó a trabajar en una solución a principios de julio.
La C200 ofrece vídeo 1080p, audio bidireccional, visión nocturna, detección de movimiento, almacenamiento en la nube y en tarjeta SD, e integraciones con Alexa y Google Home. Los investigadores no indicaron si las vulnerabilidades se estaban explotando en ataques reales. Dahvid Schloss, de Suzu Labs, dijo que la explotación requiere acceso a la red local, aunque exponer la cámara a internet mediante redirección de puertos supondría un problema mayor.
Comentarios
0Aún no hay comentarios. Escribe el primero.