

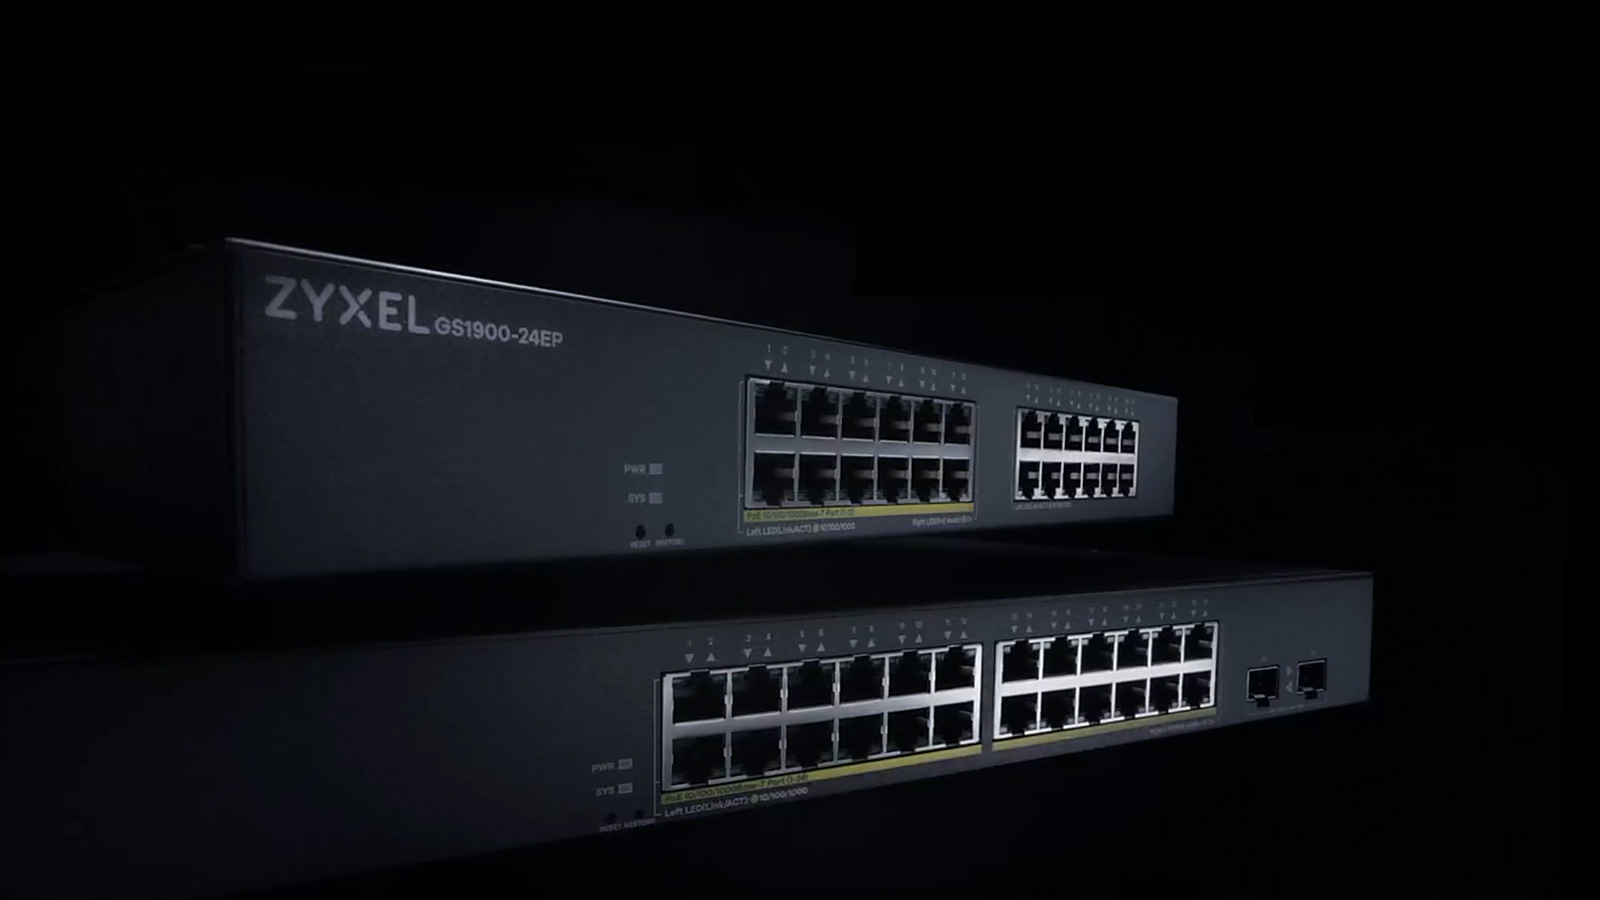
Nätverkssäkerhetsföretaget GreyNoise uppger att Zyxel har släppt en säkerhetsuppdatering för en nolldagssårbarhet i nätverksswitchar i GS1900-serien. Angripare använde den för att ta över 996 enheter i 48 länder.
Sårbarheten, som spåras som CVE-2026-107441, är en skrivning utanför tilldelat minnesområde i switcharnas webbgränssnitt för administration. En obehörig angripare med nätverksåtkomst kunde skicka särskilt utformade HTTP-förfrågningar för att köra operativsystemkommandon. Angriparna använde sårbarheten för att hämta ett skript som samlade in enhetskonfigurationer, hashade root-uppgifter och nätverksinformation.
Zyxel hade i juni släppt uppdateringar för en annan sårbarhet, CVE-2026-7273, som påverkar samma switchar. GreyNoise kopplade först attackerna till den äldre sårbarheten. Forskare vid företaget Binarly, som arbetar med säkerhet i fast programvara, hittade senare en exploit mot en separat sårbarhet. Den fungerade även på fast programvara som hade uppdaterats för CVE-2026-7273.
Binarly rapporterade sina fynd till Zyxel den 29 september, och Zyxel bekräftade den nya sårbarheten den 11 oktober. Företaget släppte uppdateringar av fast programvara den 22 oktober. De begränsar storleken på HTTP-parametrar och kontrollerar antalet parametrar innan data kopieras till minnet. Zyxel publicerade en säkerhetsvarning den 3 november.
GreyNoise observerade den misstänkta kinesisktalande hotaktören Kapibala angripa switcharna från omkring den 17 augusti. Företaget kopplade Kapibala till kampanjen Red Heron. Det är fortfarande oklart om den återfunna exploiten medvetet utvecklades för att kringgå uppdateringarna från juni.
Kommentarer
0Inga kommentarer ännu. Skriv den första.