

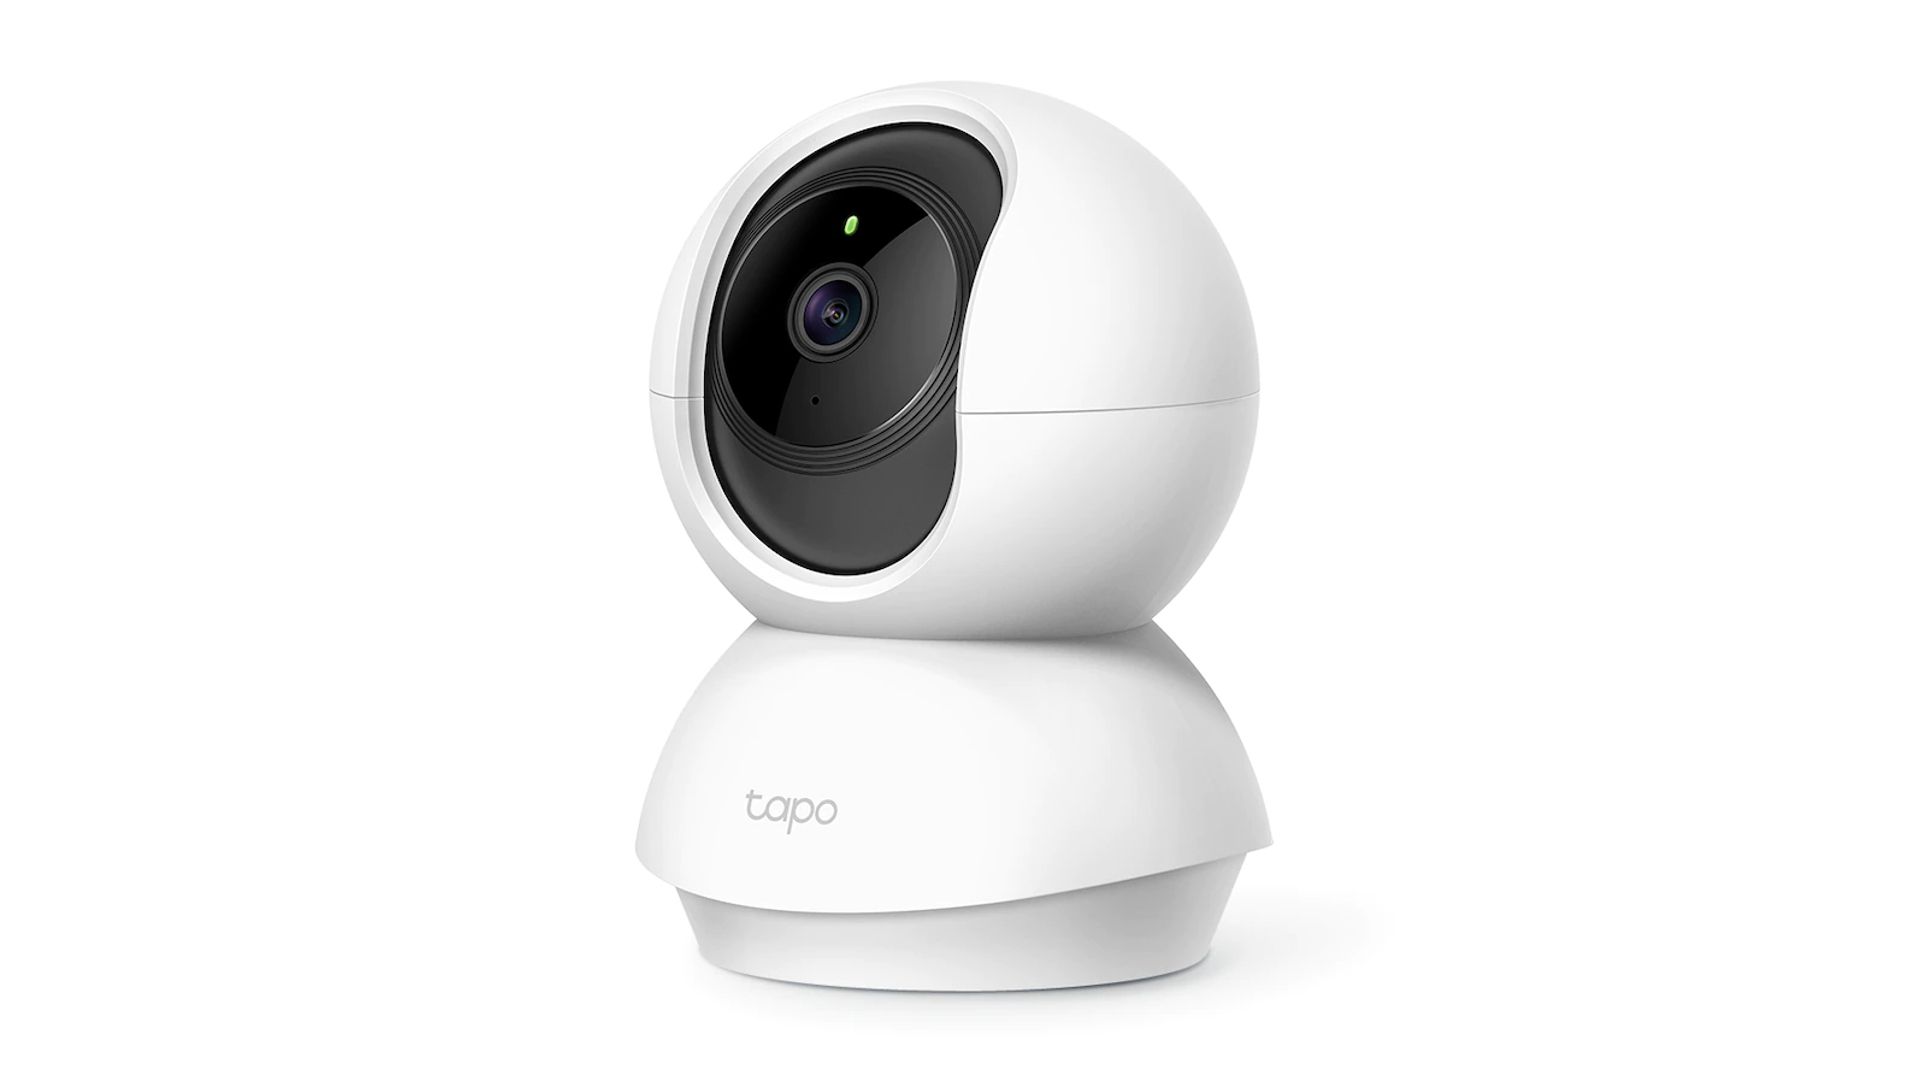
Güvenlik araştırmacıları, TP-Link'in Tapo C200 akıllı güvenlik kamerasında iki güvenlik açığı açıkladı. CVE-2026-15315 olarak izlenen ilk açık, kimlik doğrulama atlama açığı ve 8,7/10 önem derecesine sahip. Opswat, kimliği doğrulanmamış saldırganların parola olmadan geçerli yönetici oturumları elde edebileceğini; bunun kamerayı yönetmelerine ve görüntü akışını izlemelerine izin verebileceğini belirtti.
İkinci açık CVE-2026-15316 olarak izleniyor ve 7,1/10 önem derecesine sahip. Saldırganlar, istisna işleme hatalarını tetikleyebilecek ve cihazın çökmesine ya da yeniden başlamasına neden olabilecek aşırı büyük şifreli şifreli metin değerleri gönderebiliyor. NVD'ye göre başarılı istismar, hizmet düzelene kadar HTTPS yönetimi ve izleme işlevlerini geçici olarak aksatabilir.
TP-Link, her iki açığı da gideren V5_1.4.6 donanım yazılımı sürümünü 18 Ağustos 2026'da yayımladı. Opswat bulguları nisan ortasında bildirdi; TP-Link ise temmuz başında düzeltme üzerinde çalışmaya başladı.
C200; 1080p video, iki yönlü ses, gece görüşü, hareket algılama, bulut ve SD kart depolama ile Alexa ve Google Home entegrasyonlarını destekliyor. Araştırmacılar açıkların gerçek saldırılarda kullanılıp kullanılmadığını belirtmedi. Suzu Labs'ten Dahvid Schloss, istismarın yerel ağ erişimi gerektirdiğini; kameranın bağlantı noktası yönlendirmesiyle internete açılmasının ise daha büyük bir sorun oluşturacağını söyledi.
Yorumlar
0Henüz yorum yok. İlk yorumu siz yazın.