

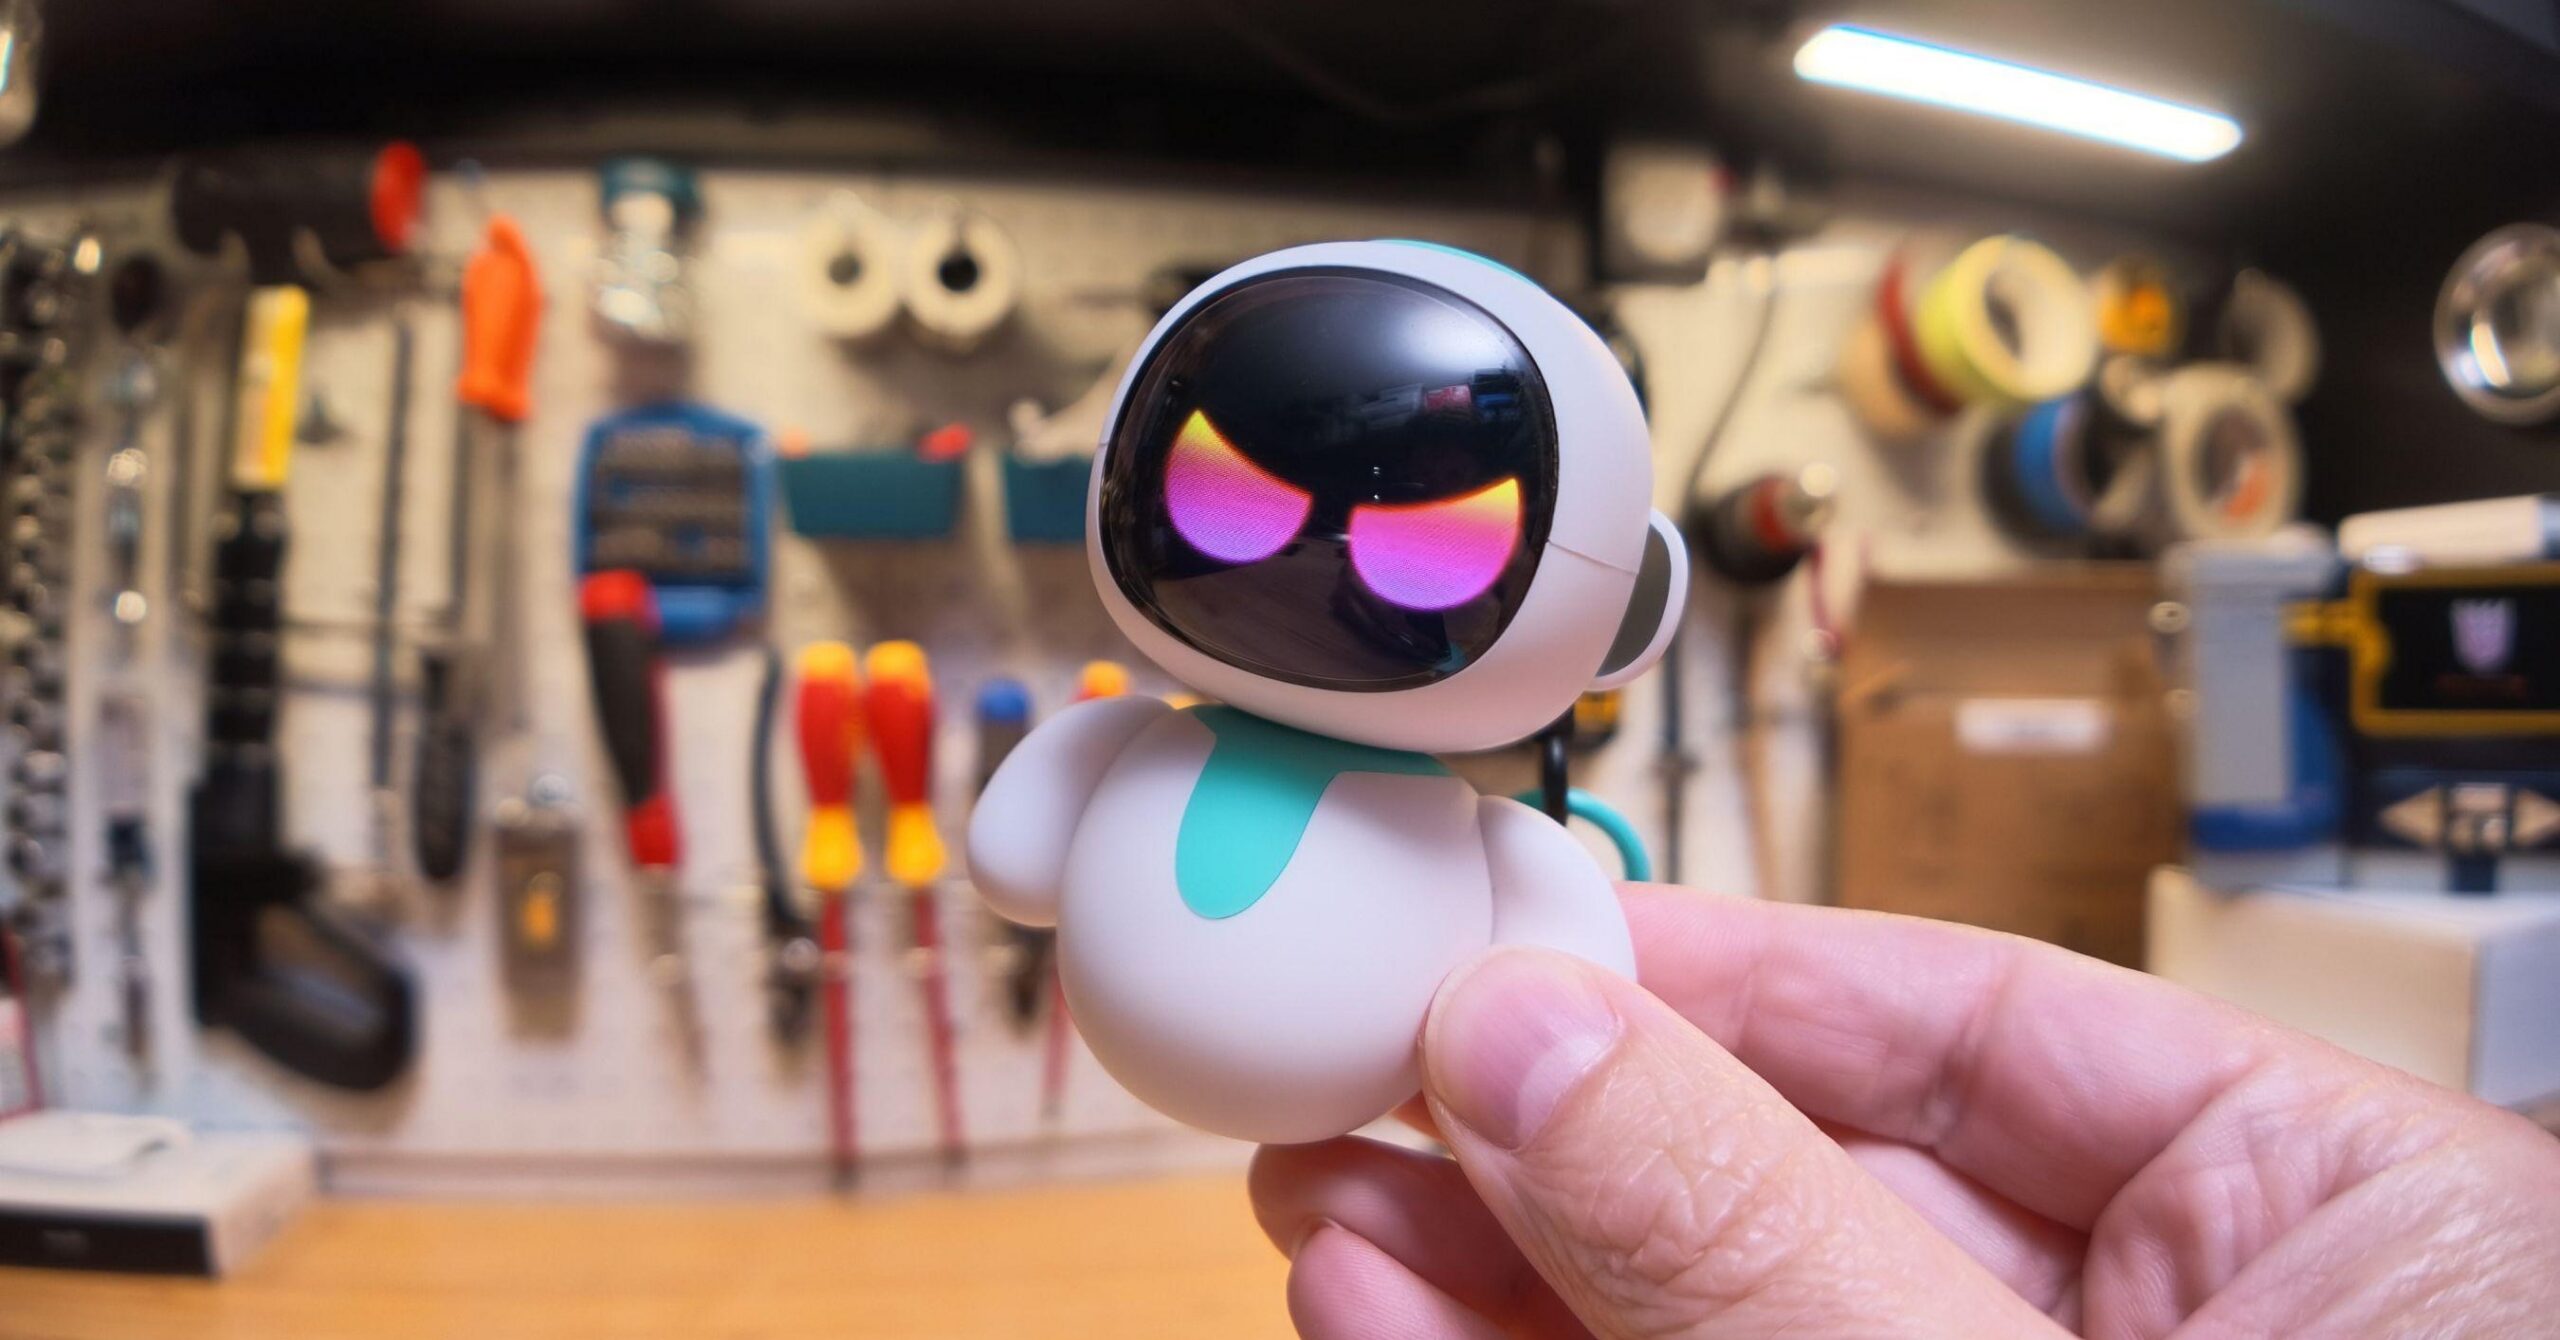
Energize Lab säger att företaget ska anlita ett oberoende säkerhetsföretag för att granska sina system efter att The Verge rapporterat om säkerhetsbrister i Eiliko, företagets berlock med en AI-samtalsrobot.
Företaget bekräftade de centrala problemen i rapporten och uppgav att det hade stängt extern åtkomst till sina backend-system, inaktiverat gränssnittet för att ändra robotens svar på distans och tagit funktionerna för långtidsminne och egna avatarer offline. Det sade också att sparade samtalsloggar, användarprofiler, avatarbilder och relaterat innehåll ska raderas. En särskild e-postadress för säkerhetsärenden har också öppnats.
The Verge rapporterar dock att kunders ljudinspelningar och foton fortfarande låg på oskyddade, offentliga webbadresser när företaget skickade sitt uttalande. Säkerhetsforskaren Sammy Azdoufal uppgav också för tidningen att han fortfarande hade full SSH-åtkomst till robotarna och teoretiskt kunde läsa transkriptioner och ändra deras beteende. Uppgifterna väcker frågor om företagets påstående att all extern åtkomst hade stängts.
Energize Lab sade att långtidsminne och egna avatarer inte kommer tillbaka förrän säkerhetsgranskningen har bekräftat att funktionerna är säkra. Företaget bad reportern och Azdoufal om ursäkt för att inte ha svarat under den senaste månaden och sade att det ska informera om arbetet när granskningen är klar.
Kommentarer
0Inga kommentarer ännu. Skriv den första.