

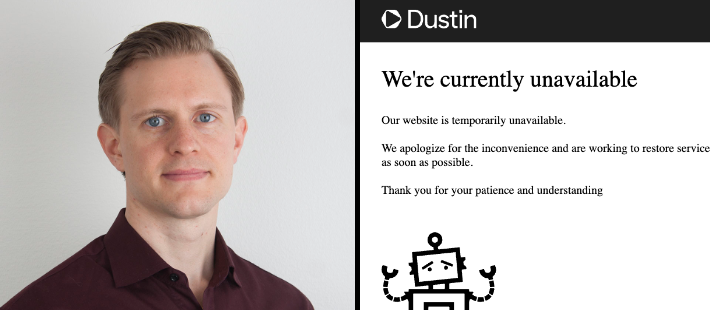
Dustins Group CISO, Dennie Karlsson, säger att ett misstag i utvecklingsarbetet gjorde hemligheter åtkomliga. Angriparna kunde utnyttja dem för att komma åt vissa av företagets system och föra ut data. Han talade med Techtidningen efter en presentation på Dell Technologies Forum i Stockholm.
Dustin stängde delar av sina it-system den 3 september efter att ha upptäckt obehörig åtkomst. Handeln och leveranserna stoppades. Kunderna kunde beställa igen via telefon och mejl fem dagar senare, och den 10 september fungerade samtliga webbplatser och beställningsportaler normalt.
Hackergruppen FulcrumSec hävdade att den hade kommit över 6,2 terabyte data och börjat publicera material. Techtidningen uppgav att tidningen inte kunde verifiera materialets äkthet eller omfattning. Karlsson beskrev intrånget som datastöld och utpressning, inte som kryptering av systemen. Dustin stängde delar av sin miljö och startade sedan om dem under kontrollerade former. Företaget har kartlagt attacken, stängt åtkomstvägar, bytt ut åtkomstuppgifter och utreder fortfarande hur mycket data som läckt.
Karlsson sade att information från företagets ärendehanteringssystem hade läckt. Han ser den största risken för Dustin självt: angripare kan använda uppgifter från verkliga ärenden för att få vilseledande förfrågningar att verka trovärdiga. Han sade också att Dustin granskar varför flera år gamla uppgifter fanns kvar i systemet, som användes som kunskapsbank trots att företaget har ett separat verktyg för det.
Under incidentarbetet använde Dustin AI-modeller för att granska stora mängder ostrukturerad och oklassificerad data. Karlsson sade att de första resultaten såg lovande ut, men att analysen efter några dagar missade uppenbara saker och inte gick att lita på. Han beskrev också belastningen när en incident pågår i veckor: Dustins planer hjälpte, men bemanningen behövde utökas när arbetet fortsatte in på den andra och tredje veckan.
Kommentarer
0Inga kommentarer ännu. Skriv den första.