

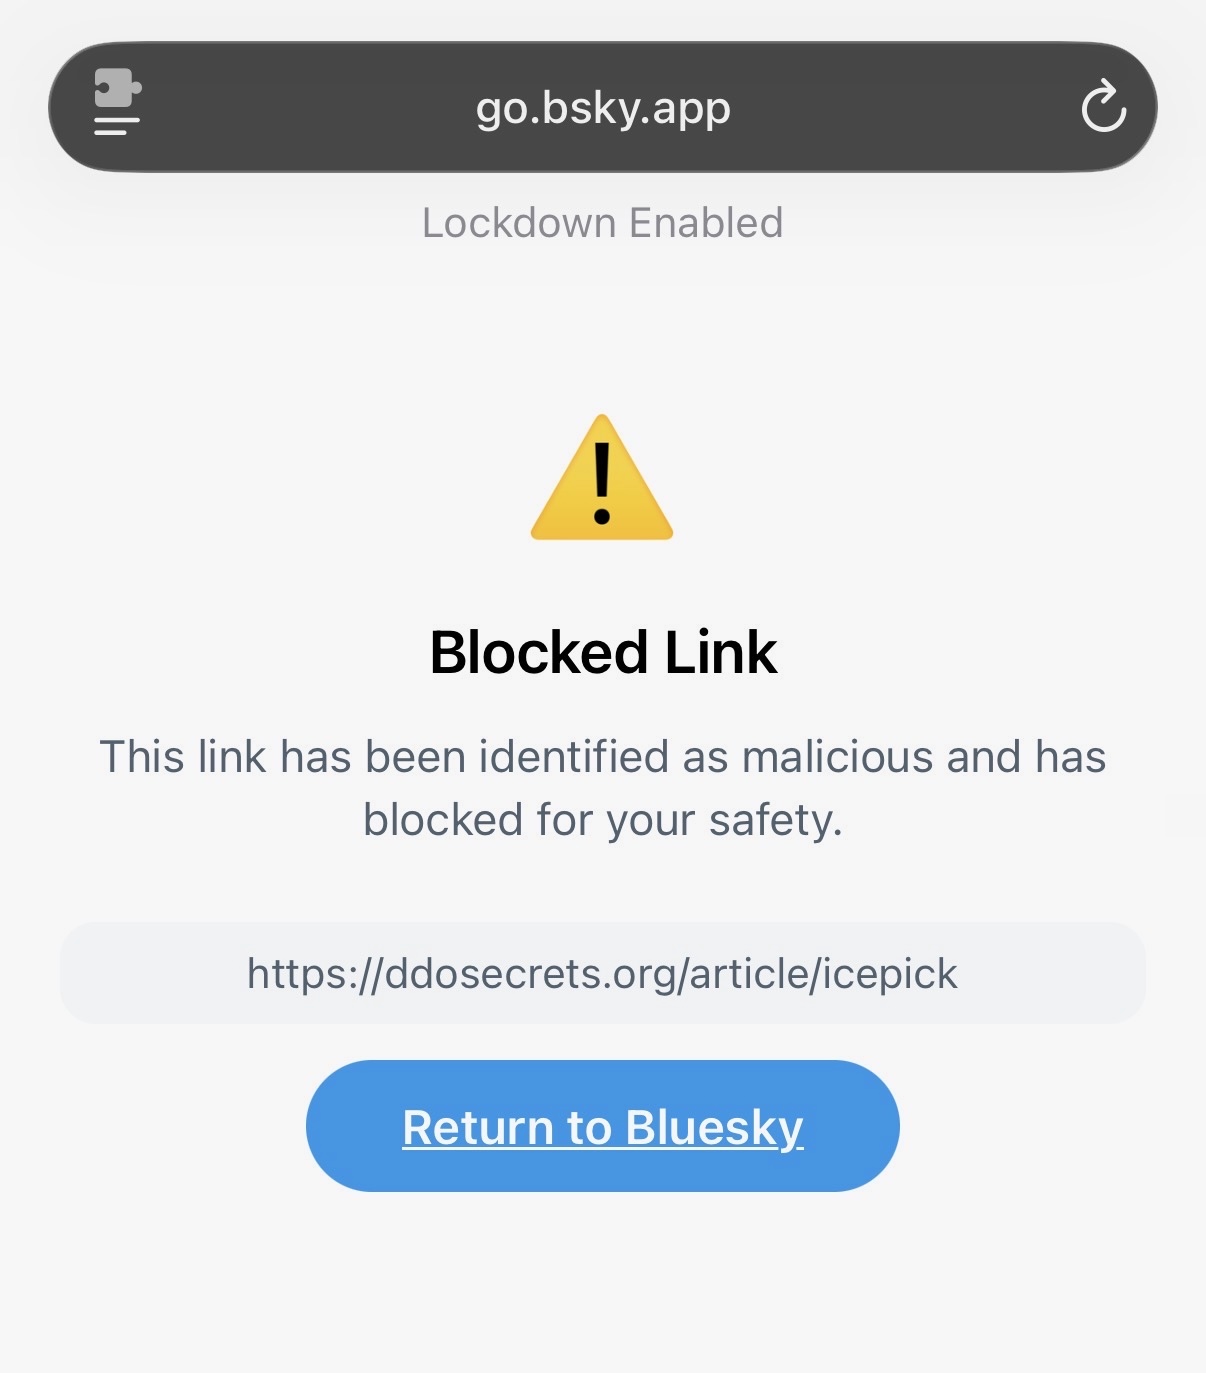
Bluesky blockerar länkar till en ideell organisations webbplats med stulna uppgifter från USA:s inrikessäkerhetsdepartement (DHS). Användare av det sociala nätverket uppgav att länkarna markerades som ”skadliga”. Beslutet har kritiserats eftersom webbplatsen innehåller yrkesmässiga kontaktuppgifter till offentliganställda.
Enligt TechCrunch kom en hackare över fler än 40 000 användarkontouppgifter från DHS inloggningssystem. Uppgifterna omfattar namn och kontaktinformation i arbetet, till exempel telefonnummer och e-postadresser, till anställda vid flera myndigheter, däribland Customs and Border Protection (CBP) och Immigration and Customs Enforcement (ICE). DDoSecrets, en ideell insynsorganisation som publicerar läckta datamängder, gjorde uppgifterna offentligt tillgängliga.
En talesperson för DHS sade till TechCrunch att departementet kände till ett möjligt dataintrång och arbetade med att hantera det. En talesperson för Bluesky sade till Wired att de exponerade uppgifterna strider mot plattformens communityregler. Enligt TechCrunch blockerade Bluesky länkarna i stället för att ta bort inläggen.
DDoSecrets medgrundare Emma Best sade till TechCrunch att datamängden inte innehåller hemadresser eller privata kontaktuppgifter. Hon sade att yrkesmässiga kontaktuppgifter kan vara viktiga för den som begär ut offentliga handlingar.
DHS skickade också en begäran om nedtagning via säkerhetsföretaget ZeroFox, som har mandat att agera på departementets vägnar till och med 2028. En sökbar kopia av de stulna uppgifterna, som journalisten maia arson crimew hade lagt upp, slutade laddas. En internetpost visade domänen med statusen ”serverHold”. Domänregistraren och ZeroFox svarade inte på TechCrunchs begäran om kommentarer.
Kommentarer
0Inga kommentarer ännu. Skriv den första.