

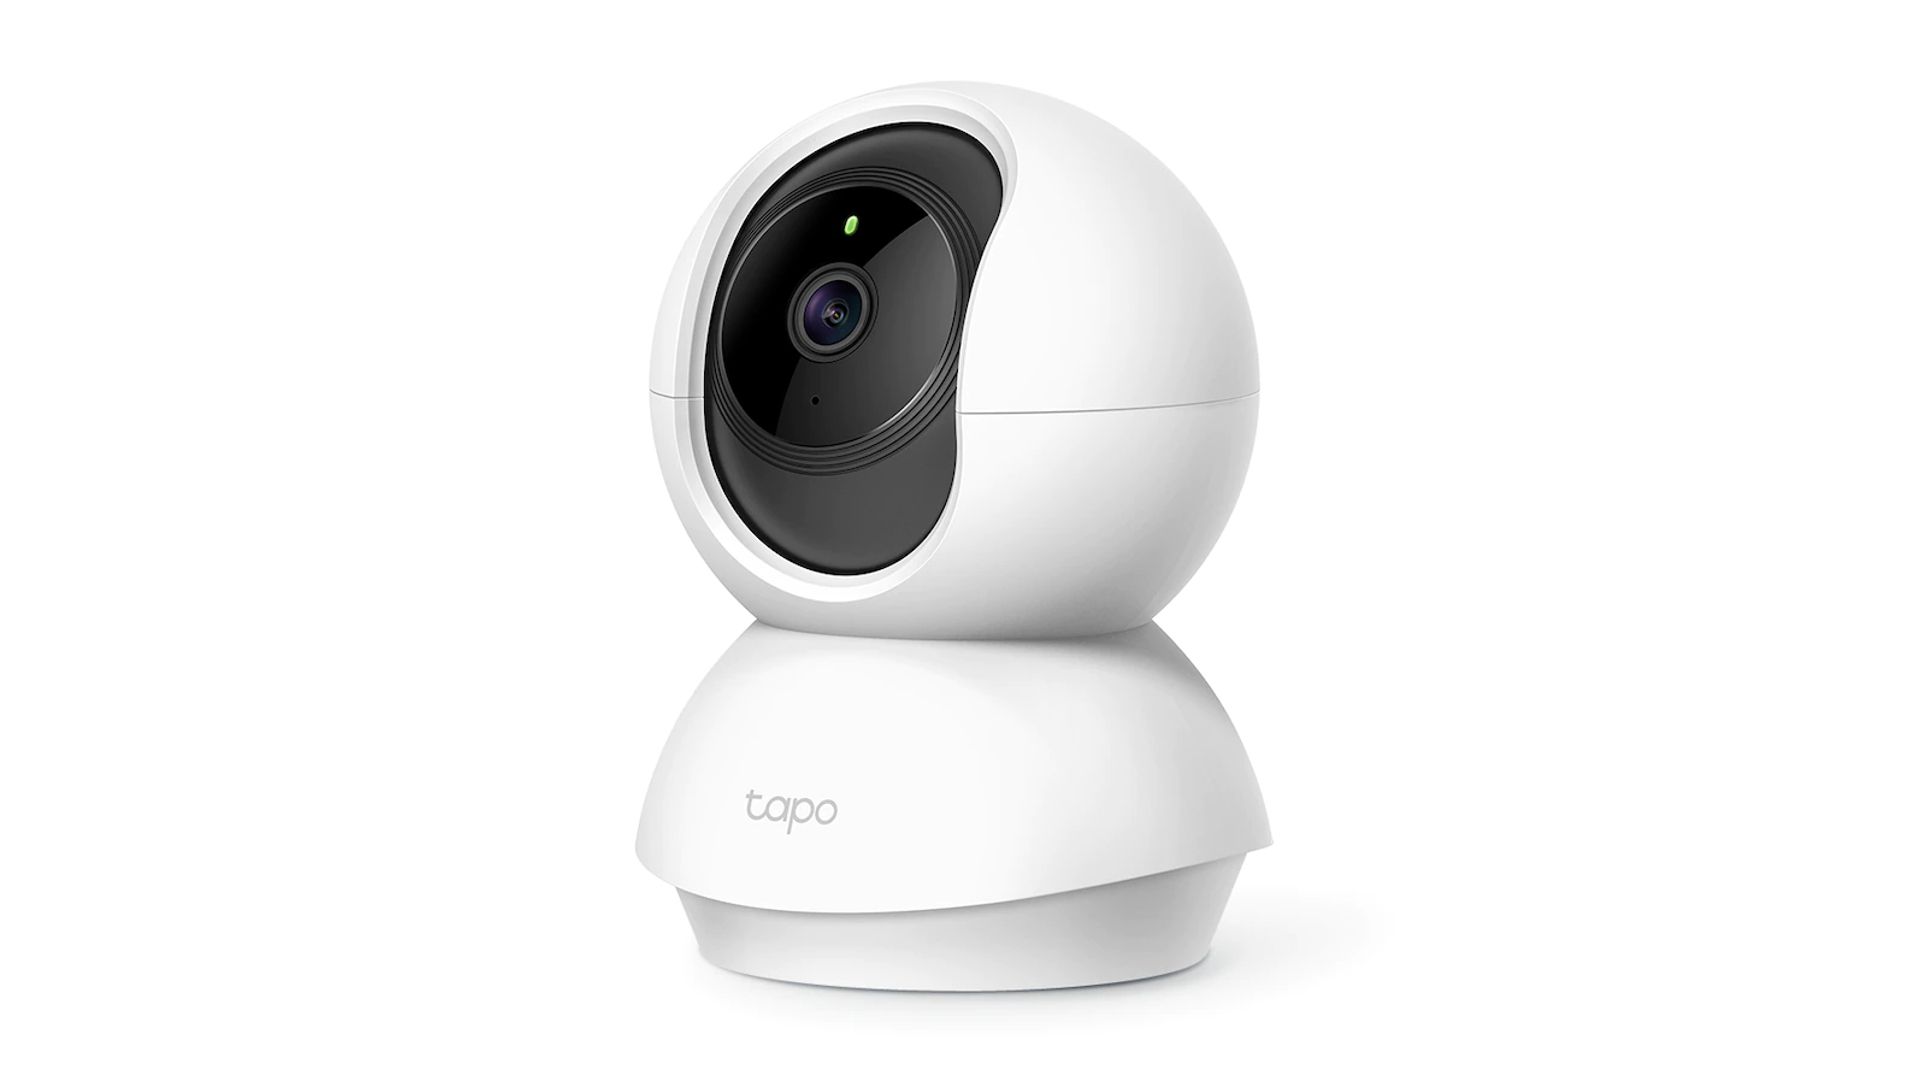
Säkerhetsforskare har offentliggjort två sårbarheter i TP-Link-kameran Tapo C200. Den första, en sårbarhet för kringgående av autentisering som spåras som CVE-2026-15315, fick allvarlighetsgraden 8,7/10. Opswat uppgav att obehöriga angripare kunde få giltiga administratörssessioner utan lösenord, vilket kunde ge dem möjlighet att hantera kameran och se videoströmmen.
Den andra sårbarheten spåras som CVE-2026-15316 och fick allvarlighetsgraden 7,1/10. Angripare kunde skicka överdimensionerade krypterade chiffertextvärden som kan utlösa fel i undantagshanteringen och få enheten att krascha eller starta om. NVD uppgav att ett lyckat angrepp tillfälligt kan störa HTTPS-hantering och övervakning tills tjänsten återhämtar sig.
TP-Link släppte den 18 augusti 2026 den fasta programvaran V5_1.4.6, som åtgärdar båda sårbarheterna. Opswat uppgav att fynden rapporterades i mitten av april och att TP-Link började arbeta med en lösning i början av juli.
C200 har stöd för 1080p-video, tvåvägsljud, mörkerseende, rörelsedetektering, lagring i molnet och på SD-kort samt integrationer med Alexa och Google Home. Forskarna uppgav inte om sårbarheterna utnyttjades i verkliga attacker. Dahvid Schloss på Suzu Labs sade att exploatering kräver åtkomst till det lokala nätverket, medan exponering mot internet genom portvidarebefordran skulle vara ett större problem.
Kommentarer
0Inga kommentarer ännu. Skriv den första.