

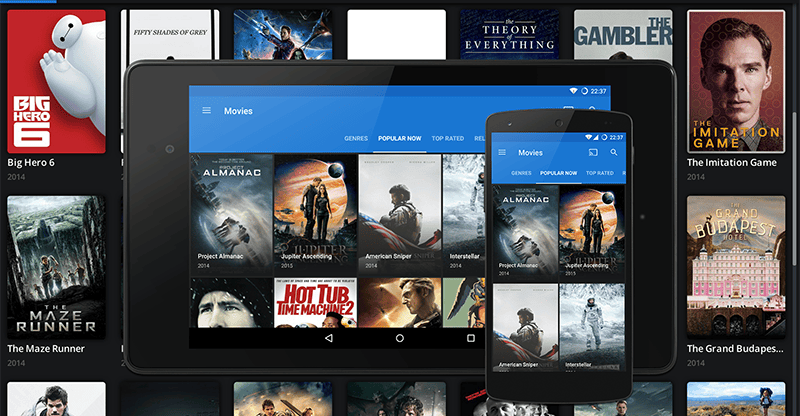
Investigadores de Eye Security desactivaron un actualizador abandonado de Popcorn Time para reducir el riesgo de que se utilizara para crear una botnet. El actualizador pertenecía a una bifurcación llamada Time4Popcorn y seguía activo en dispositivos Windows, macOS y Android de todo el mundo.
Eye Security descubrió que el actualizador contactaba con dominios web abandonados mediante HTTP sin cifrar y ejecutaba una versión obsoleta e insegura de Chrome. El investigador Niels Teusink afirmó que un atacante podría apoderarse de uno de los dominios, realizar un ataque de intermediario o identificar los dispositivos que ejecutaban el programa. Después, el actualizador podría instalar y ejecutar software con privilegios completos.
Eye Security registró uno de los dominios y envió una actualización que ordenaba al actualizador desactivarse. En Windows, la actualización detiene e inhabilita el servicio mediante Service Control Manager sin borrar archivos. En macOS, un script de shell impide que se inicie el proceso de actualización. Los investigadores no actuaron sobre los dispositivos Android, donde la instalación de la actualización todavía requería la interacción del usuario.
Eye Security dijo que había enviado más de 2 millones de descargas de la actualización hasta marzo, cuando dejó de enviarla y transfirió los dominios utilizados a Shadowserver Foundation. Se desconoce el número exacto de dispositivos en riesgo. Los investigadores afirmaron que su única alternativa era no hacer nada, aunque reconocieron que la solución planteaba dudas éticas.
Comentarios
0Aún no hay comentarios. Escribe el primero.