

TechRadar’ın araştırması, Google’ın Chrome Web Store’unda Rus kullanıcıları hedefleyen ve temel şeffaflık ile profesyonellik kontrollerini geçemeyen 369 VPN uzantısı buldu. Uzantıların toplam kullanıcı sayısı 218.000’i aşıyordu ve 120’den fazlası meşru markalarla ilişkilendirilen adları kullanıyordu.
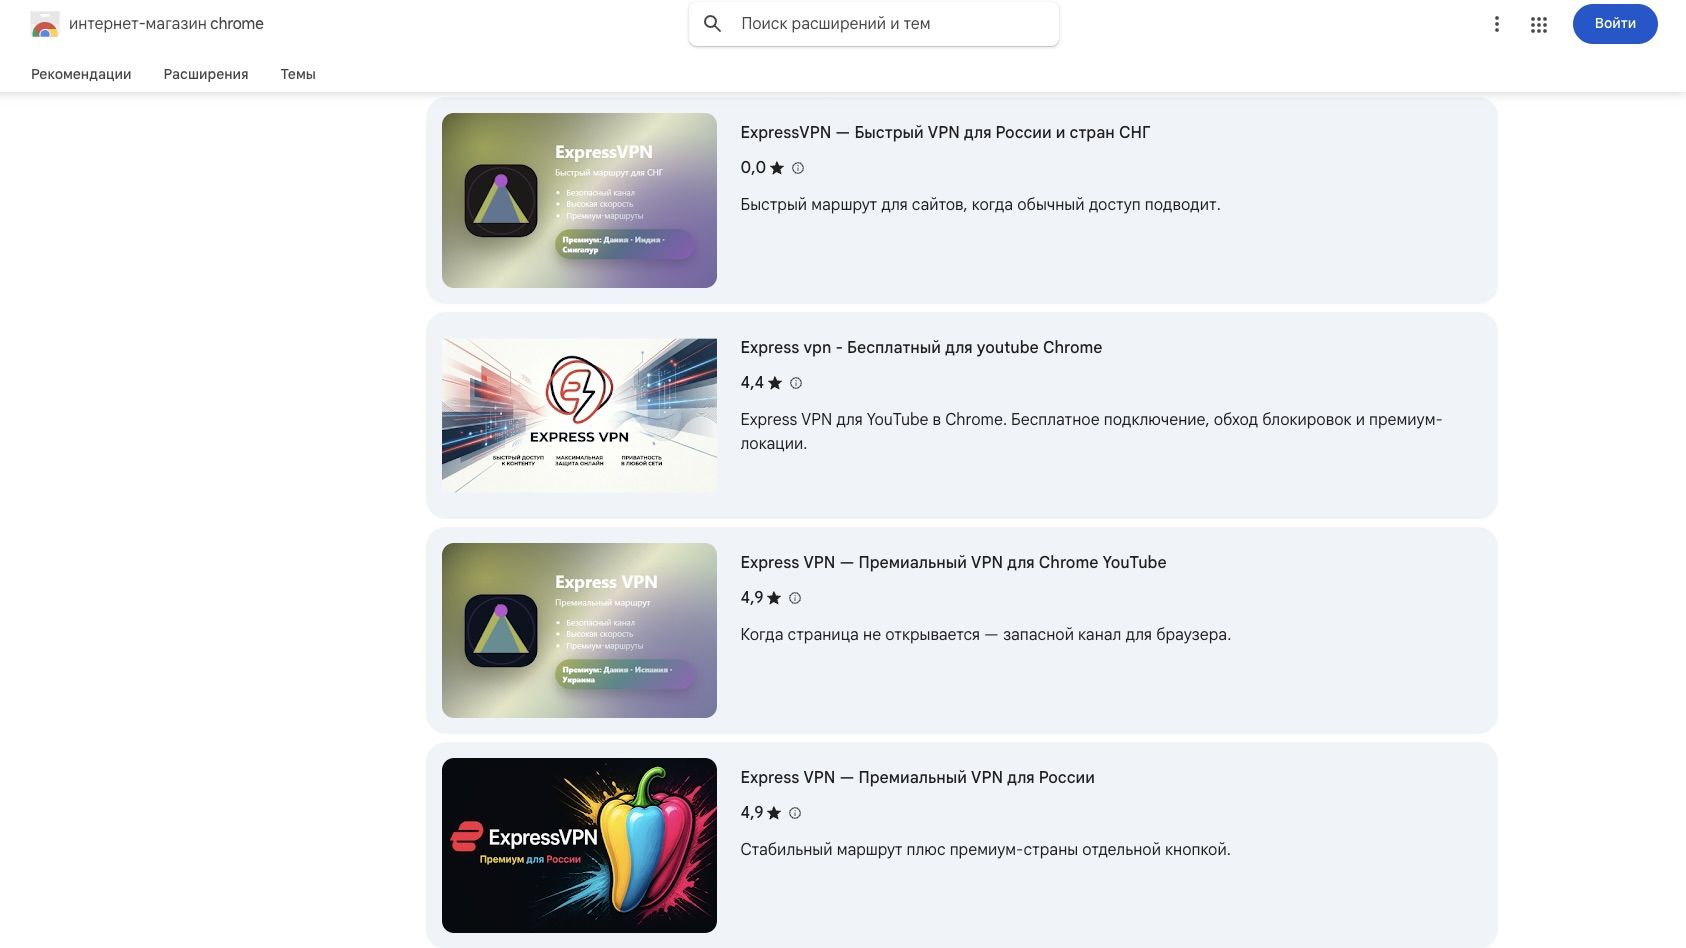
TechRadar, uzantılardan 70 geliştiricinin sorumlu olduğunu belirledi. Uzantıların yaklaşık dörtte üçü gizlilik politikalarını Telegra.ph üzerinde barındırıyordu; %47’sinin kullanıcı sayısından fazla yorumu vardı. Bu durum, yorumların manipüle edilmiş olabileceğine işaret edebilir. 15’ten fazla uzantı Happ adını kullanırken araştırmada Windscribe’ı taklit eden yedi, ExpressVPN’i taklit eden beş uzantı bulundu.
Her iki şirket de TechRadar’a, taklit uzantıları fark ettiklerinde Google’dan kaldırılmalarını istediklerini söyledi. ExpressVPN Güvenlik Operasyonları Başkanı Cherlynn Cha, taklitlerin insanlara “yanlış bir güvenlik hissi” vererek onları riske attığını söyledi. Windscribe Büyüme Başkanı Rebecca Rosenberg ise kaldırma sürecini “köstebek vurma oyunu” olarak tanımladı.
VPN uzantıları, kullanıcının internet bağlantısını işletmecilerinin sunucuları üzerinden yönlendirdiğinden hassas gezinme verilerine erişebilir. TechRadar, ayrıntılı testler olmadan hangi uzantıların zararlı olduğunu belirleyemediğini bildirdi. Palo Alto’nun daha önce işaretlediği 89 uzantının Rus kullanıcıların erişimine hâlâ açık olduğunu tespit etti. Yayın tarihi itibarıyla Google, TechRadar’a yanıt vermemişti.
Araştırma, Ukraine (Ukrayna) topraklarına yönelik 2022’deki geniş çaplı işgalin ardından Rusya’da dijital hizmetlere getirilen kısıtlamalar döneminde yayımlandı. Kaynağa göre VPN’ler ülkedeki milyonlarca kişi için önemli bir araç hâline geldi; yetkililer ise erişimi düzenlemek ve kısıtlamak için adımlar attı. Kaynak ayrıca uzantıların Rus yetkililerle bağlantılı olduğuna dair kanıt bulunmadığını belirtiyor.
Yorumlar
0Henüz yorum yok. İlk yorumu siz yazın.