

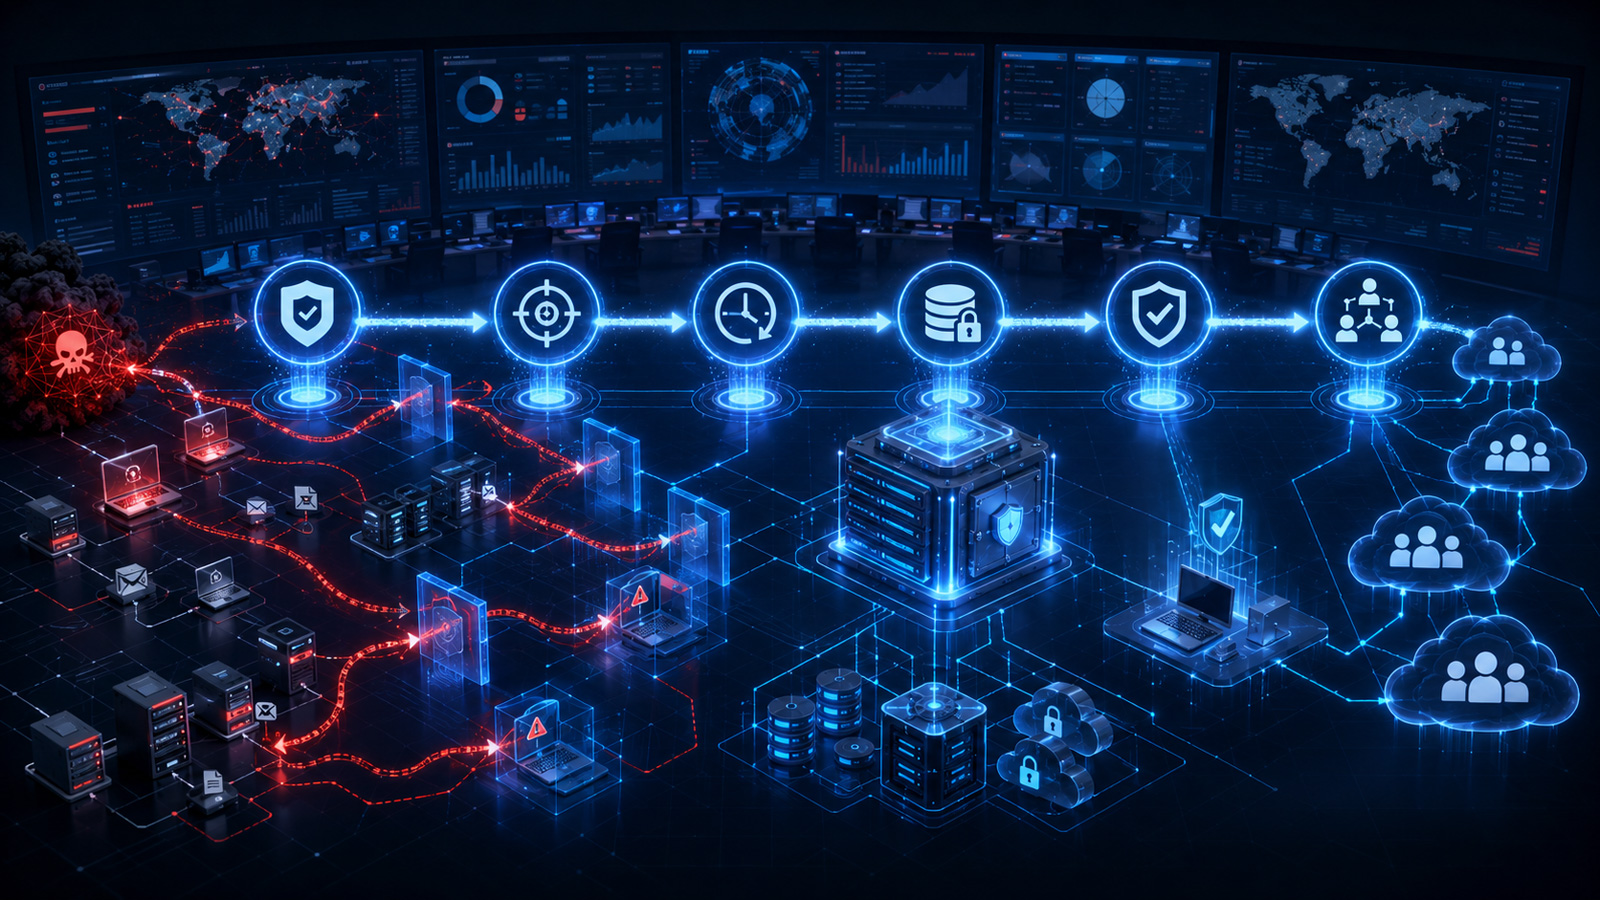
Acronis, yönetilen hizmet sağlayıcıları (MSP'ler) için fidye yazılımı korumasının altı sonucu test ederek sunması gerektiğini belirtiyor: saldırı yüzeyini azaltmak, şifreleme başlamadan etkinliği tespit etmek, 24/7 yanıt sağlamak, izole kurtarma noktalarını korumak, temiz kurtarma yapmak ve farklı tenant'larda tutarlı çalışmak.
Şirketin kontrol listesi, Acronis Cyberthreats Report bulgularını temel alıyor. Rapora göre 2025'te 143 MSP, BT hizmet sağlayıcısı ve telekomünikasyon şirketi fidye yazılımı kurbanı oldu. İlk erişim vakalarının %52'sinde kimlik avı, %27'sinde ise yamalanmamış güvenlik açıkları kullanıldı.
Acronis; yama hizmet düzeyi anlaşmalarının, yönetim portalları ve uzaktan erişim için çok faktörlü kimlik doğrulamanın, ayrıştırılmış yedekleme ve güvenlik yönetiminin ve ele geçirilmiş kimlik bilgileriyle silme girişimlerinin test edilmesini öneriyor. Sağlayıcıların davranışsal tespiti, uç nokta izolasyonunu, identity, e-posta ve Microsoft 365 yanıtlarını ve mesai dışı eskalasyon yollarını da test etmesi gerekiyor.
Acronis Cyber Protect Cloud; güvenlik açığı değerlendirmesi, yama yönetimi, URL filtreleme, rol tabanlı yönetim, değiştirilemez yedekleme depolaması, çok tenant'lı yönetim, merkezi raporlama ve RMM/PSA entegrasyonları sunuyor. Acronis Active Protection ve EDR uç nokta davranışını kapsarken Acronis XDR, görünürlüğü e-posta, identity ve Microsoft 365'e genişletiyor. Acronis MDR, EDR veya XDR üzerinde 24/7/365 izleme ve yanıt sağlıyor.
Kontrol listesi değiştirilemez, çevrim dışı ve air-gapped kopyaları birbirinden ayırıyor. Ayrıca değiştirilemez yedeklemenin kurtarma noktalarını koruduğunu, ancak veri hırsızlığını tespit etmediğini veya olay yanıtının yerini tutmadığını belirtiyor. Kurtarma tatbikatları, elde edilen kurtarma noktası hedeflerini (RPO) ve kurtarma süresi hedeflerini (RTO) kaydetmeli.
Yorumlar
0Henüz yorum yok. İlk yorumu siz yazın.