

En undersökning av TechRadar hittade 369 VPN-tillägg riktade till ryska användare i Googles Chrome Web Store. Tilläggen klarade inte grundläggande kontroller av transparens och professionalism. Tillsammans hade de över 218 000 användare, och fler än 120 använde namn som förknippas med legitima varumärken.
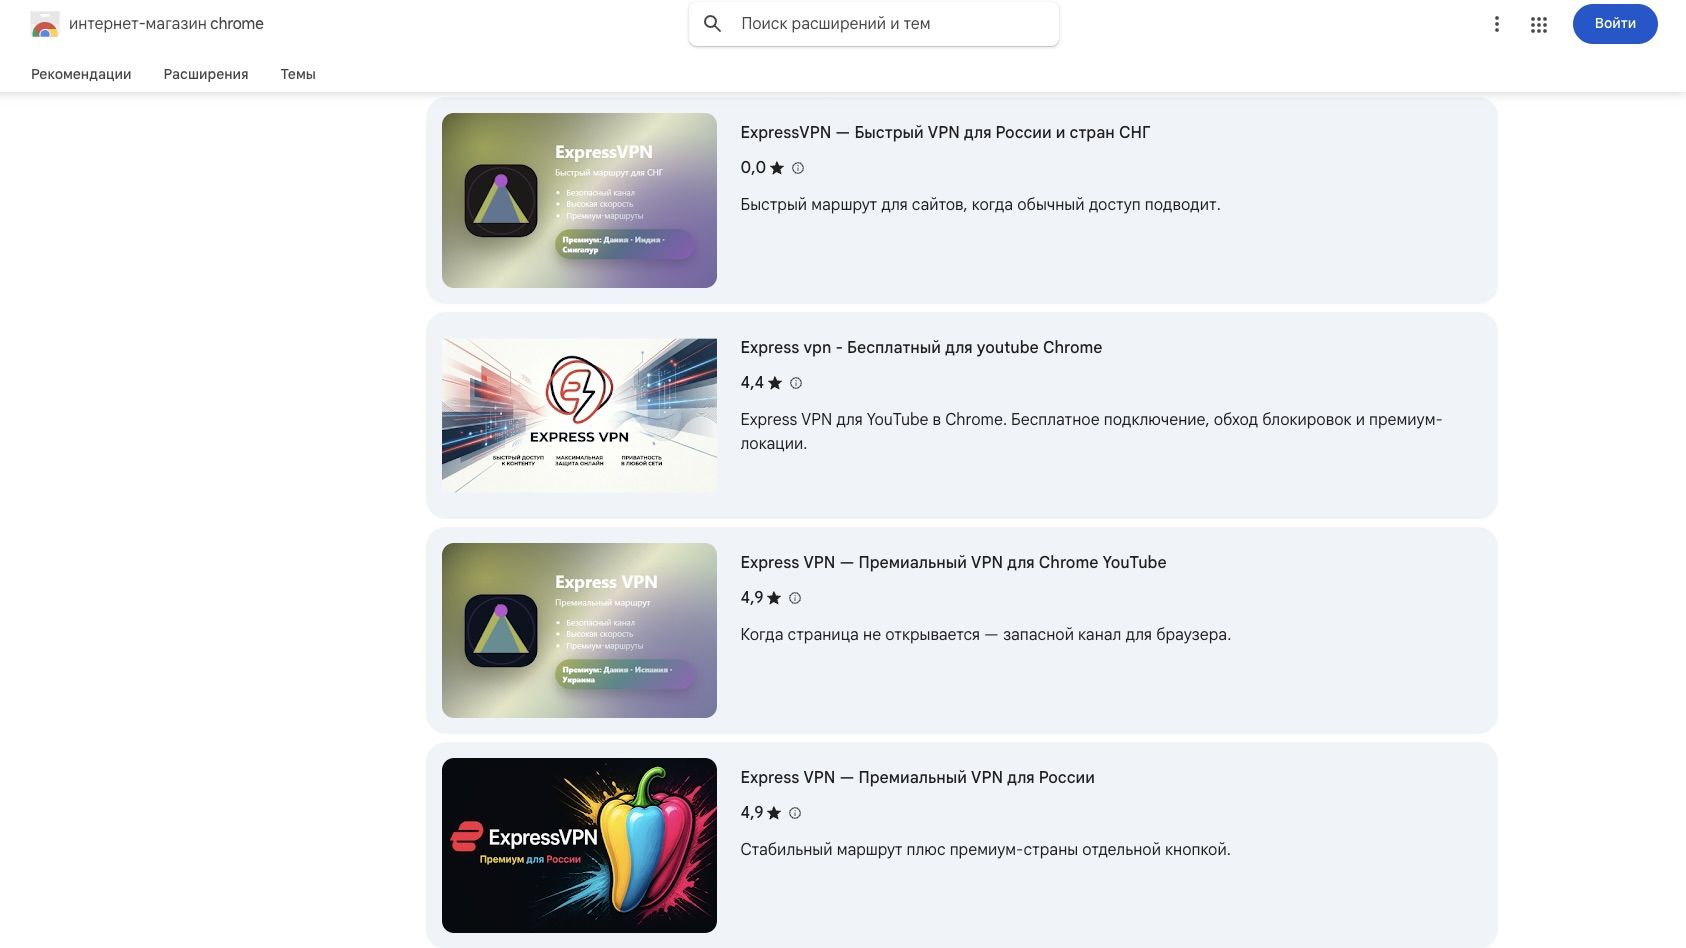
TechRadar fann att 70 utvecklare stod bakom tilläggen. Nästan tre fjärdedelar hade sina integritetspolicyer på Telegra.ph, medan 47 % hade fler recensioner än användare – något som kan tyda på manipulerade recensioner. Fler än 15 tillägg använde namnet Happ. Undersökningen identifierade också sju tillägg som imiterade Windscribe och fem som utgav sig för att vara ExpressVPN.
Båda företagen uppgav för TechRadar att de ber Google ta bort kopior när de hittar dem. ExpressVPN:s säkerhetschef Cherlynn Cha sade att kopior utsätter människor för risk genom att skapa en ”falsk trygghetskänsla”. Windscribe:s tillväxtchef Rebecca Rosenberg beskrev borttagningarna som ”ett spel med mullvadar”.
VPN-tillägg kan komma åt känsliga surfdata eftersom de leder användarens internetanslutning via operatörernas servrar. TechRadar sade att det inte gick att avgöra vilka tillägg som var skadliga utan ingående tester. Undersökningen fann att 89 tillägg som Palo Alto tidigare hade flaggat fortfarande var tillgängliga för ryska användare. När artikeln publicerades hade Google inte svarat TechRadar.
Undersökningen publicerades mot bakgrund av begränsningar av digitala tjänster i Ryssland efter den fullskaliga invasionen 2022 av Ukraina (Ukraine). Enligt källan har VPN blivit ett viktigt verktyg för miljontals människor i landet, samtidigt som myndigheterna har vidtagit åtgärder för att reglera och begränsa åtkomsten. Källan uppger också att det saknas bevis för att tilläggen har kopplingar till ryska myndigheter.
Kommentarer
0Inga kommentarer ännu. Skriv den första.