

Agencias de EE. UU. alertan de una amenaza cibernética persistente contra los sistemas de refrigeración conectados a internet y de supervisión de la cadena de frío que se usan en supermercados y cámaras frigoríficas.
En un comunicado conjunto publicado el jueves, CISA, el FBI y otros departamentos federales dijeron que los atacantes están buscando y comprometiendo estos sistemas. Según las agencias, entre las infraestructuras críticas afectadas figuran la alimentación, la agricultura, el transporte y el envío de medicamentos.
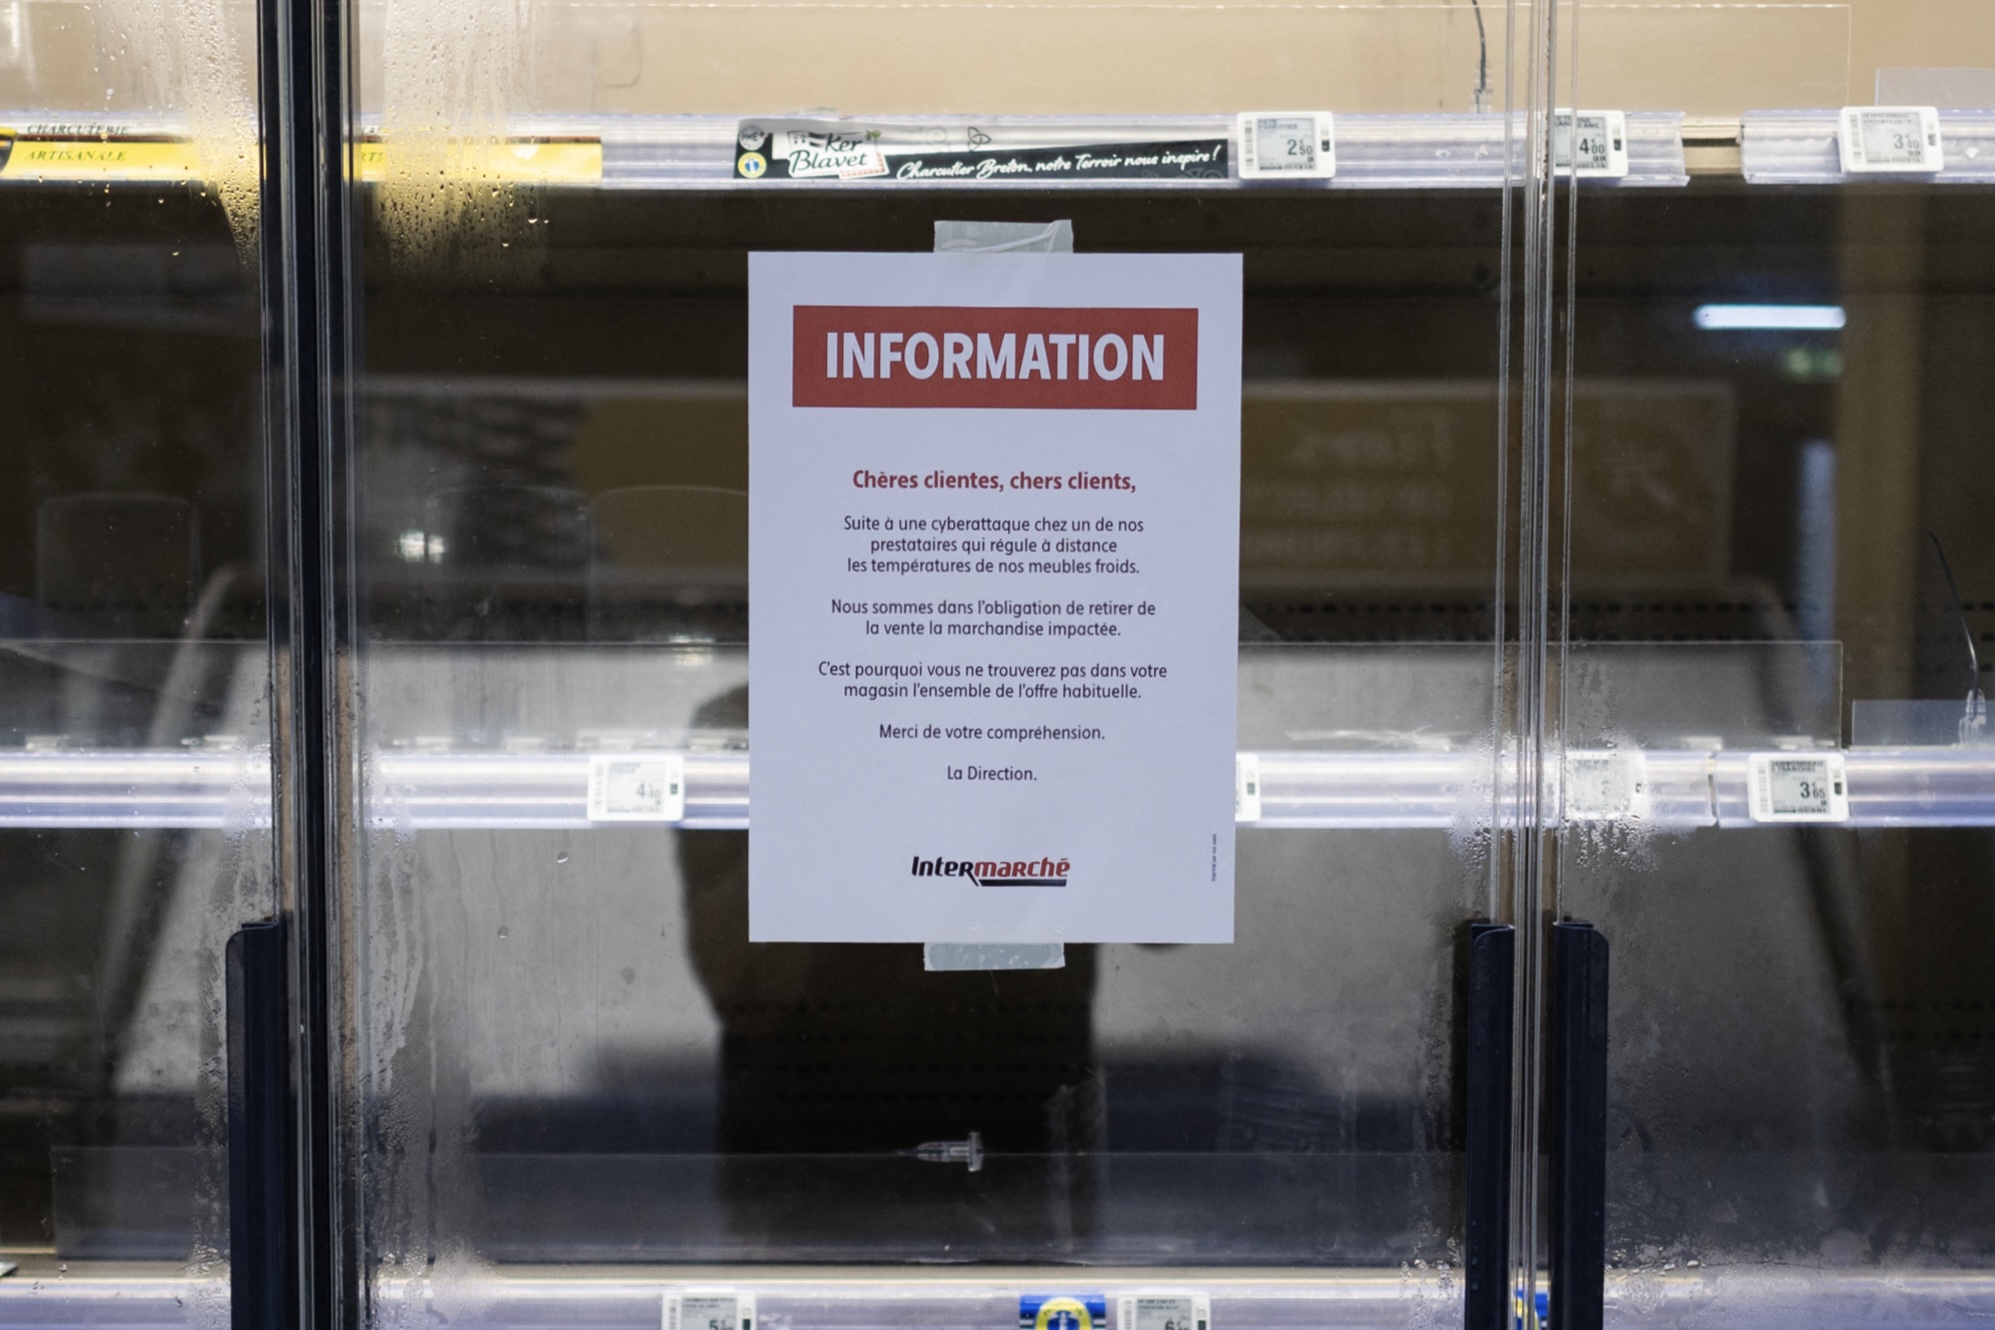
La alerta llega tras informaciones sobre ciberataques contra unidades de refrigeración industrial en el Reino Unido y Europa durante las últimas semanas. En dos oleadas de ataques, según los informes, se elevó la temperatura de congeladores y equipos de refrigeración en al menos una docena de países, lo que estropeó alimentos y destruyó productos agrícolas. Los atacantes también apuntaron a un banco de sangre en Francia, pero el ataque se detuvo antes de que se vieran comprometidas las reservas de sangre donada. Según Reuters, el Departamento de Defensa de EE. UU. investiga intrusiones en congeladores operados por las fuerzas armadas.
EE. UU. no ha atribuido los ataques a ningún grupo o gobierno. Investigadores de seguridad los han vinculado en términos generales con Irán, y, según informaciones, funcionarios estadounidenses también sospechan que Irán podría ser responsable.
Las agencias advirtieron que los atacantes podrían alterar las temperaturas y provocar riesgos de incendio, pérdidas de inventario o daños en los equipos. Chris Butera, jefe interino de ciberseguridad de CISA, dijo que las organizaciones que dependen de sistemas de refrigeración y supervisión deberían asumir que pueden ser un objetivo. Las agencias instaron a las organizaciones afectadas a desconectar de internet los sistemas de control remoto, reforzar las contraseñas, aplicar los parches disponibles y retirar los equipos que el proveedor ya no mantenga.
Comentarios
0Aún no hay comentarios. Escribe el primero.